

마우저·마이크로칩, EU 사이버 복원력법 대응 전자책 발간
 기사입력2026.10.26 11:08
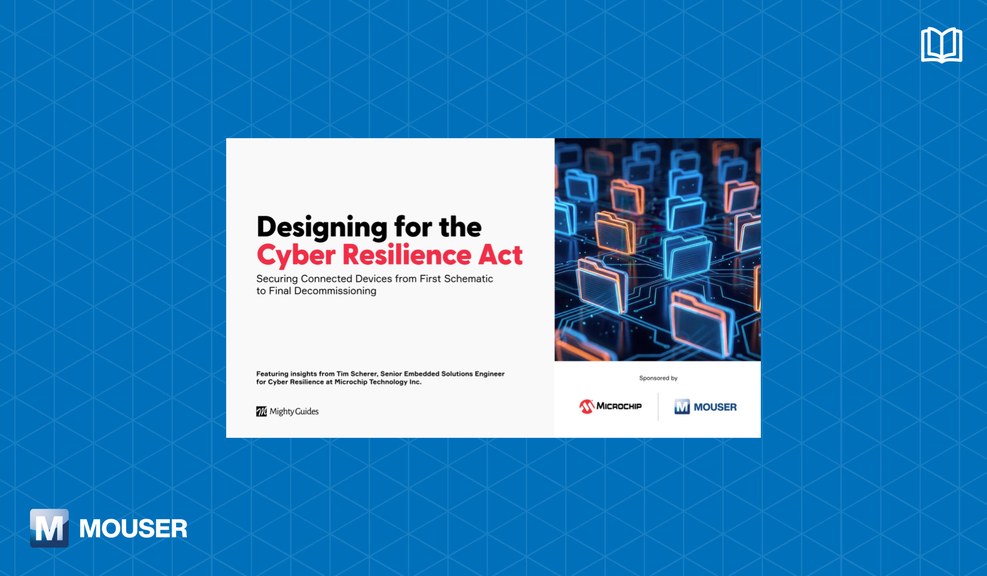
CRA는 디지털 요소가 포함된 제품이 EU 시장에 출시되려면 CE 마크 취득을 위한 사이버 보안 요건을 의무적으로 충족하도록 규정하고 있다.
CRA 적용 범위와 시행 일정, 보안 아키텍처 수립을 위한 설계 결정, 프로토타입 검증, 양산 단계 프로비저닝, 현장 운영 중 자격증명 및 업데이트 관리, 안전한 수명 종료 절차 등을 포괄적으로 다룬다.
주요 내용으로는 △CRA 적용 여부 판단 및 위험 평가 수행 △신뢰할 수 있는 부팅 체인·펌웨어 무결성·키 보호 등 보안 핵심 구성요소 구축 △하드웨어 신뢰 루트(RoT) 선정 △양산 단계 보안 키·인증서 프로비저닝 계획 수립 △수명주기 전반의 취약점 관리 및 안전한 제품 폐기가 포함된다.
마이크로칩의 ATECC608C 보안 소자와 DM320,118 크립토오스 트러스트 플랫폼(CryptoAuth Trust Platform) 개발 보드, EV89U05A 크립토오스 프로 트러스트 플랫폼(CryptoAuth Pro Trust Platform)을 활용하는 사례를 소개한다.
트러스트 플랫폼 디자인 스위트(Trust Platform Design Suite), 트러스트매니저(TrustMANAGER) 관리형 프로비저닝 서비스, 키스트림(keySTREAM) 연결 프레임워크를 통해 ATECC608 기반 설계에서 키·인증서 관리와 FOTA 업데이트를 간소화할 수 있다고 전했다.
해당 전자책은 마우저 공식 웹사이트에서 무료로 내려받을 수 있다.
댓글
관련 뉴스
[기술기고]마우저, “현대 차량 보안 하드웨어 기반 기술 통합 必”
‘소프트웨어를 넘어선 자동차 사이버보안: 현대 차량의 보안 강화(Automotive Cybersecurity Beyond Software: Securing Modern Vehicles)’에 대해 마우저 일렉트로닉스(Mouser Electronics)의 포니마 압뜨(Poornima Apte)에게 들어봤다.
2026.09.30by 편집부
마우저, 알레그로 마이크로시스템즈 AHV850xx SiC 게이트 드라이버 칩셋 공급
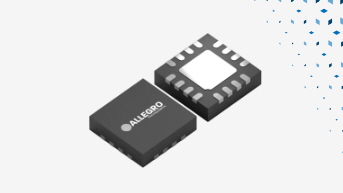
마우저 일렉트로닉스가 알레그로 마이크로시스템즈의 AHV85,003·AHV85,043 절연형 SiC 게이트 드라이버 칩셋을 국내 공급하기 시작했다. 부트스트랩 회로 없이 동작하는 파워-쓰루 방식을 채택해 데이터센터·산업용 전원 설계의 복잡성을 낮추고 BOM을 절감할 수 있다. AEC-Q100 Grade 1 인증을 획득했으며 자동차 충전기, 태양광 인버터, 산업용 로보틱스 등에 적용 가능하다.
2026.10.16by 배종인 기자
마우저, NXP 반도체 Ara240 DNPU 공급 개시
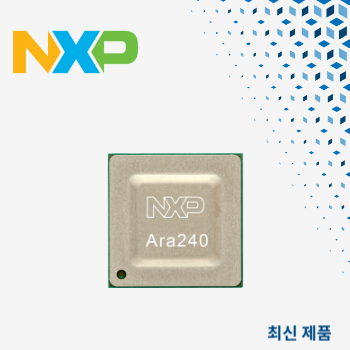
마우저 일렉트로닉스가 NXP의 Ara240 디스크리트 신경망 프로세싱 유닛(DNPU)의 국내 공급을 개시했다. 최대 40eTOPS 성능과 16GB LPDDR4 메모리를 지원하는 이 제품은 엣지 환경에서 대규모 언어 모델과 비전 언어 모델을 클라우드 의존 없이 직접 실행할 수 있다. 산업 자동화, 자율 로봇, 스마트 인프라 등에 적용 가능하며, 하드웨어 기반 보안 기능과 Ara SDK를 통한 다양한 AI 모델 아키텍처 지원으로 엣지 AI 설계 시장의 주목을 받고 있다.
2026.10.20by 배종인 기자
마우저, 일렉트로니카 2026서 휴머노이드 로봇 시연
마우저 일렉트로닉스가 11월 독일 뮌헨에서 열리는 일렉트로니카 2026 전시회에서 이족보행 휴머노이드 로봇 로보툼을 시연한다. 뮌헨공과대학 학생 주도 프로젝트인 이 로봇은 마이크로컨트롤러, NVIDIA Jetson, IMU, EtherCAT 등 첨단 전자부품과 임베디드 기술을 통합한 고성능 로보틱스 플랫폼으로, 전시 방문객들이 최신 기술 적용 사례를 직접 확인할 수 있다.
2026.10.22by 배종인 기자
[기술기고] 마우저, “AI 에이전트 산업 현장 유지보수 신속·일관 전환 돕는다”
산업 자동화에서 예측 유지보수를 위한 에이전틱 AI를 활용하는 방법에 대해 마우저 일렉트로닉스(Mouser Electronics)의 아비셰크 자다브(Abhishek Jadhav)가 이야기 한다.
2026.10.23by 편집부