
시큐리티스코어카드, AI 기반 공급망 보안 관리 방안 제시
 기사입력2026.10.30 11:32
이번 발표는 최근 국내 금융권에서 발생한 AI 에이전트 기반 해킹 사례가 계기가 됐다.
해당 사례에서는 딥시크(DeepSeek) 기반 AI 에이전트를 통해 오라클 웹로직(Oracle WebLogic) 자산이 탐색됐고, 원격 명령 실행 취약점을 악용한 웹셸(Web Shell) 설치까지 이어진 것으로 알려졌다.
별도의 연쇄 공격에서는 대출모집인 조회 페이지와 직원용 모바일 업무 시스템 등 외부 연결 자산이 표적이 됐다.
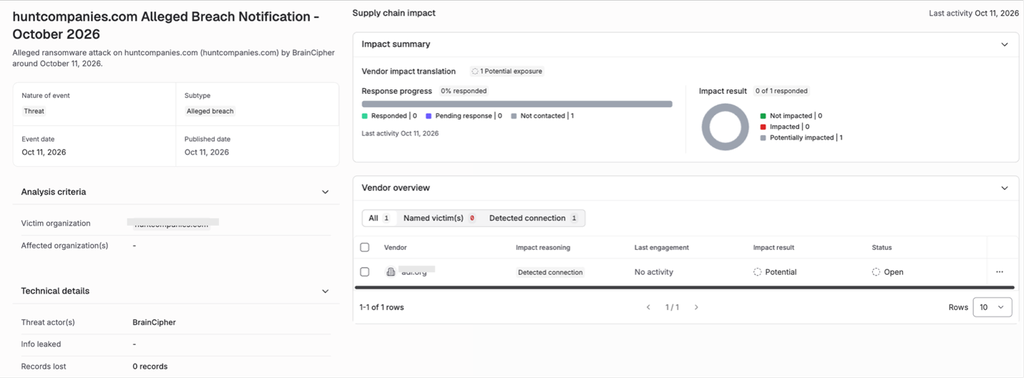
최종 단계인 위협 기반 TPRM은 실제 공격에 악용되는 위협과 기업의 외부 노출 상태를 바탕으로 대응 우선순위를 설정하는 것이 핵심이다.
이를 구현하는 솔루션인 타이탄 시큐어(TITAN Secure)는 △자사 및 협력사뿐 아니라 4차 공급업체(4th-party)까지 포함한 공급망 모니터링 △자체 위협 연구팀 스트라이크(STRIKE) 분석 정보를 활용한 실제 악용 취약점 우선 식별 △벤더 조치 요청부터 재스캔·해결 검증까지 단일 워크플로우 지원 기능을 제공한다고 회사 측은 설명했다.
이러한 독립적 외부 관측 데이터를 바탕으로 벤더의 자체 보고에만 의존하지 않고 보안 상태를 검증한다는 설명이다.
타이탄 AI(TITAN AI)는 반복적 평가·조치 업무를 자동화하되, 주요 의사결정에는 사람의 통제를 유지하는 구조로 설계됐다고 회사 측은 전했다.
다만 타이탄 시큐어는 자동 침입 차단 솔루션이 아니며, 인증 우회·비즈니스 로직 결함 등 외부 관측으로 식별하기 어려운 취약점에 대응하려면 모의해킹, 코드 점검 등 내부 보안 검증을 병행해야 한다고 시큐리티스코어카드는 덧붙였다.
댓글
관련 뉴스
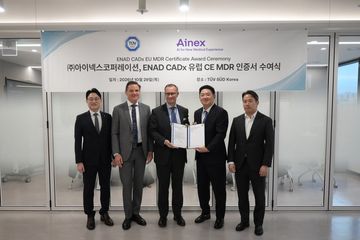
아이넥스, 대장내시경 AI 소프트웨어 TÜV SÜD CE MDR 인증
국내 소화기내시경 AI 전문기업 아이넥스의 ‘ENAD CADx’가 국내 최초로 유럽 의료기기 규정(CE MDR) 인증을 획득했다. TÜV SÜD의 적합성 평가를 통과한 이 AI 소프트웨어는 대장내시경 검사 중 발견된 병변을 실시간으로 분류해 의료진의 진단을 보조한다. 이번 인증으로 EU 전역 진출이 가능해지며, 2025년 9월 식약처 혁신의료기기 통합심사 통과에 이어 국내 내시경 AI 분야의 선도적 위치를 확보했다.
2026.10.30by 명세환 기자
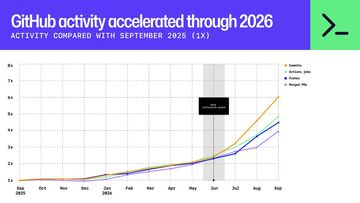
깃허브, AI 에이전트 기반 소프트웨어 개발 플랫폼 비전 공개
GitHub가 AI 에이전트 기반 소프트웨어 개발 플랫폼 비전을 공개했다. 깃허브 유니버스 2026에서 여러 모델을 조합하는 코파일럿 퓨전, 심층 코드 리뷰를 지원하는 코파일럿 코드 리뷰 맥스, 다중 저장소 작업을 관리하는 코파일럿 프로젝트 등 신기능을 발표했다. 인프라도 대폭 확충해 클라우드 기반 에이전트 개발 환경을 구축하고 있다.
2026.10.30by 명세환 기자
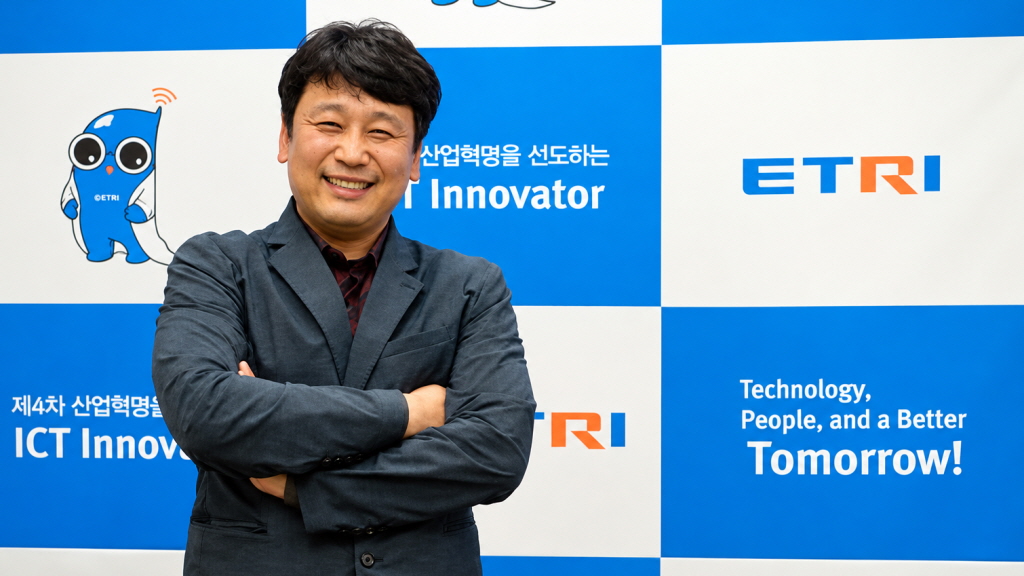
ETRI 박성익 박사, 美 기술·공학 에미상 혁신 공로자 선정
한국전자통신연구원(ETRI) 박성익 책임연구원이 차세대 지상파 방송표준 ATSC 3.0의 핵심 전송기술 개발과 국제표준화 기여로 ‘에미상 혁신 공로자’로 선정됐다. ETRI는 계층분할다중화(LDM), 다중안테나(MIMO), 송신기 식별(TxID) 등 물리계층 기술을 주도적으로 개발해 ATSC 3.0 표준에 기여했으며, 개발 기술은 브라질의 DTV+(TV 3.0) 표준에도 채택됐다.
2026.10.30by 명세환 기자
[인터뷰] 누비콤 배창용 프로, “‘Nigel AI’ 테스트 엔지니어 위한 산업 특화 AI”
Nigel AI는 최신 LLM에 NI의 테스트·계측 전문성을 결합한 산업 특화 AI로, 코드 생성보다 신뢰할 수 있는 테스트 결과를 빠르게 확보하는 것에 초점을 맞춘다. LabVIEW·TestStand 등 개발 환경에 직접 통합돼 하드웨어 설정, 코드 생성, 분석·디버깅을 지원하며, 엔지니어가 검증과 승인 권한을 유지하도록 설계됐다. NI는 향후 Nigel을 테스트 계획부터 분석·리포트까지 수행하는 AI 에이전트로 발전시켜 엔지니어가 더 높은 수준의 설계와 판단에 집중하도록 지원할 계획이다. 이에 본지는 12월1일 웨비나를 진행하는 누비콤 NI사업부 배창용 프로와 만나 인터뷰를 통해 AI가 바꾸는 시험·계측 기술의 미래와 실전 활용법에 대해 들어봤다.
2026.10.29by 배종인 기자
퓨리오사AI, 시리즈 D 8,200억 유치…기업가치 3.8조
퓨리오사AI가 8,200억원 규모의 시리즈 D 투자를 완료하며 기업가치 3.8조원을 인정받았다. 국민성장펀드(3,700억원), Infinitum 등 국내외 투자자가 대거 참여한 가운데, 확보 자금은 2세대 AI 반도체 RNGD의 글로벌 상용화 확대와 브로드컴과 협력 중인 3세대 AI 가속기 개발에 투입된다. 삼성SDS, LG그룹 등 주요 기업의 실제 서비스에서 RNGD 도입 성과를 입증한 만큼 AI 인프라 시장의 새로운 선택지로 자리 잡을 것으로 보인다.
2026.10.29by 배종인 기자