

Refrigerator shutdown shakes food supply chain…'OT security' emerges as critical management priority
 Published2026.10.14 10:10
공격자 운영 특성 역이용 비정상적 작업 정상 작업처럼 속여
IT·OT망 분리, 제어설비 접근 못하도록 접근 경로 세분화 必
프랑스 주요 슈퍼마켓의 냉장·냉동설비를 마비시킨 사이버 공격은 운영기술, 즉 OT 보안의 실패가 단순한 전산 장애를 넘어 식품 폐기와 매장 운영 중단, 화재 위험, 공급망 혼란으로 이어질 수 있음을 보여줬다. 인공지능으로 공격의 속도와 접근성이 높아지는 상황에서 기업들이 IT 중심의 보안체계를 넘어 물리적 설비와 산업현장을 보호하는 OT 보안이 핵심 경영과제로 급부상하고 있다.
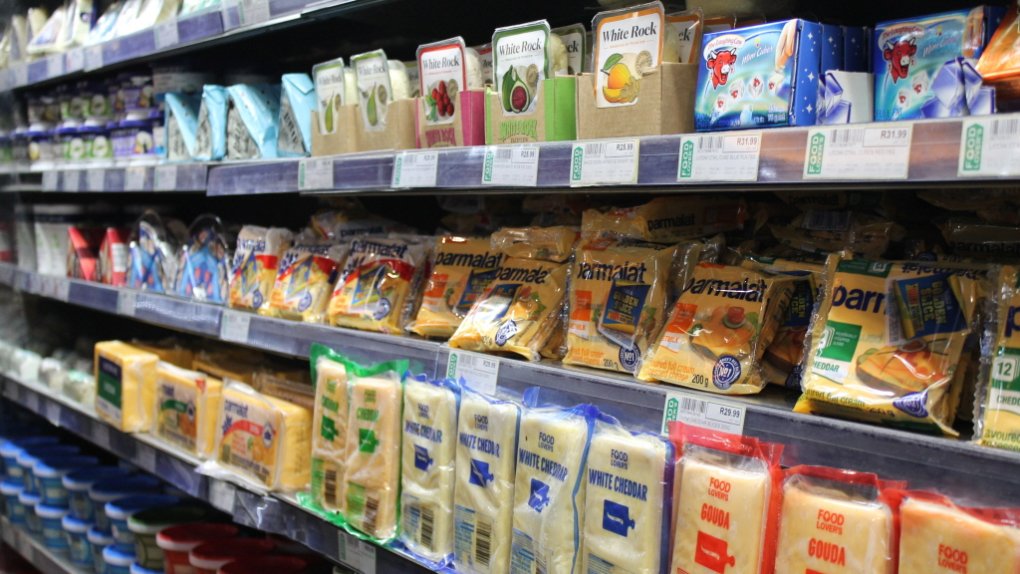
프랑스 유통업계가 냉장고를 겨냥한 전례 없는 사이버 공격으로 큰 충격에 빠졌다. 지난 10월 11일 밤부터 12일 새벽 사이, 프랑스 전역의 슈퍼마켓 수백 곳에서 냉장고와 냉동고가 비정상적인 해동 상태로 전환됐다.
공격자는 인터넷에 연결된 냉장설비 제어시스템에 원격으로 접근해 설정 온도를 최고 50도까지 높이고, 일부 설비의 해동 주기를 통상 한 시간에서 최대 여덟 시간으로 연장한 것으로 전해졌다.
직원들이 매장에 출근했을 때 냉장 진열대와 냉동창고의 온도는 이미 크게 상승한 상태였다. 냉장·냉동식품은 안전을 보장할 수 없어 대량 폐기됐고, 일부 매장에서는 설비 과열로 화재까지 발생했다.
피해는 Intermarche와 Netto, Cooperative U, Carrefour, Monoprix, E.Leclerc 등 프랑스의 주요 유통 체인으로 확산했다.
이번 사건은 일반적인 개인정보 유출 사고와 본질적으로 다르다.
공격 대상이 기업의 이메일이나 서버가 아니라 냉장고를 실제로 움직이는 운영기술, 즉 OT였기 때문이다.
OT는 냉장·냉동설비를 비롯해 공장 생산라인, 발전소, 상하수도 시설, 건물 공조설비, 교통시스템처럼 물리적 공정을 감시하고 제어하는 기술을 의미한다.
IT 시스템이 공격받으면 데이터 유출이나 업무 중단이 발생할 수 있다.
반면에 OT가 공격받으면 기계가 오작동하고 생산이 멈추며 제품이 폐기된다.
심한 경우 화재와 환경오염, 시설 파손, 인명 안전 문제로까지 이어질 수 있다. 프랑스 슈퍼마켓 사태는 사이버 공격이 디지털 공간을 넘어 현실 세계에 직접적인 피해를 일으키는 ‘사이버·물리 공격’으로 진화하고 있음을 보여주는 사례다.
특히 공격자가 악성 기능을 새로 설치한 것이 아니라 냉장설비에 원래 존재하던 정상적인 해동 기능을 악용했다는 점을 주목해야 한다. 냉각기에 쌓인 성에를 제거하려면 일정 시간 온도를 높여야 하며, 이 과정에서 불필요한 경보가 울리지 않도록 알람이 지연될 수 있다. 공격자는 이러한 운영 특성을 역이용해 비정상적인 장시간 해동 명령을 정상 작업처럼 보이도록 만들었다.
OT 보안은 이처럼 단순한 악성코드 탐지만으로 해결하기 어렵다.
냉장고의 해동이나 공장의 밸브 개방처럼 개별 명령만 보면 정상적인 기능일 수 있기 때문이다. 따라서 명령이 내려진 시간과 사용자, 지속 시간, 설정값의 변화, 평상시 운전 패턴과의 차이를 함께 분석해야 한다. 새벽 시간에 수백 개 매장에서 동시에 해동 명령이 실행되거나 설정 온도가 비정상적으로 상승한다면 즉시 경보를 발생시키고 해당 명령을 차단할 수 있어야 한다.
노후 장비와 불명확한 관리 책임도 문제로 지적된다.
해외 언론에 따르면 피해 장치 상당수는 기술지원이 종료된 구형 제품이거나 최신 펌웨어가 적용되지 않은 제품이었다.
냉장설비와 산업용 제어장치는 10년 이상 사용되는 경우가 많지만, 장비에 포함된 소프트웨어의 보안지원 기간은 그보다 짧을 수 있다.
지원이 종료된 장비는 새로운 취약점이 발견돼도 보안 업데이트를 받기 어렵다.
유통업체와 설비업체, 유지보수 협력사 사이에 보안 책임이 분산돼 있다는 점도 OT 보안을 어렵게 한다.
매장 운영자는 냉장설비를 직접 관리하지 않고 외부 업체에 원격 유지보수를 맡기는 경우가 많다.
반면에 원격접속 계정과 펌웨어 업데이트, 인터넷 노출 여부를 누가 관리할 것인지 계약서에 명확히 규정하지 않으면 보안 공백이 발생한다.
CNN 인터뷰에 나선 Moreno Carullo Nozomi Networks 공동창업자 겸 최고기술책임자는 “과거에는 숙련된 전문가가 필요했던 취약점 탐색과 악용 작업을 AI의 발전으로 상대적으로 낮은 숙련도의 공격자도 수행할 가능성이 커졌다”고 설명했다.
AI가 이번 공격에 실제로 활용됐는지는 확인되지 않았지만, AI가 취약점 분석과 공격 자동화에 필요한 시간과 비용을 낮출 수 있다는 경고는 중요하다.
이는 금전이나 정치적 목적을 가진 전문 해킹 조직뿐 아니라 호기심과 기술 과시, 장난에서 출발한 공격도 대형 사고로 이어질 수 있음을 의미한다. AI가 모든 사람을 곧바로 전문 해커로 만드는 것은 아니지만, 공격에 필요한 정보와 도구를 다루는 진입 장벽을 낮추고 공격 규모를 확대할 가능성은 분명하다.
OT 보안 강화는 우선 자산을 파악하는 일에서 시작해야 한다.
기업은 어떤 제어장치가 어디에 설치돼 있고, 어떤 펌웨어를 사용하며, 인터넷이나 외부 협력사와 어떻게 연결돼 있는지 관리해야 한다.
불필요한 인터넷 연결은 제거하고, 원격접속이 필요한 경우 중앙관리형 보안 게이트웨이와 다중요소 인증, 사용자별 고유 계정을 적용해야 한다. 기본 비밀번호와 공동 계정도 반드시 없애야 한다.
IT망과 OT망을 분리하고, 공격자가 기업 내부망에 침입하더라도 제어설비까지 이동하지 못하도록 접근 경로를 세분화해야 한다.
지원이 종료된 장비는 교체 계획을 세우되 즉시 교체가 어렵다면 네트워크 격리와 접근통제, 지속적인 이상행위 탐지 같은 보완책을 적용해야 한다. 사고 발생 시 수동운전과 설비 정지, 제품 폐기 판단, 관계기관 신고절차를 포함한 OT 전용 대응훈련도 필요하다.
보안 책임을 유지보수 업체에만 맡겨서도 안 된다. 계약 단계에서 펌웨어 관리, 원격접속 방식, 계정 회수, 사고 통보와 로그 보관 책임을 명시해야 한다. 경영진 역시 OT 사이버 위험을 정보보안 부서만의 기술 문제가 아니라 생산과 안전, 공급망, 품질, 보험을 포함하는 경영 위험으로 관리해야 한다.
국내외 OT 보안 전문가들은 프랑스에서 녹아내린 냉동식품은 OT 보안을 외면했을 때 어떤 일이 벌어질 수 있는지를 보여주는 경고장이라며, 이제 사이버 보안의 목표는 데이터를 보호하는 데 그치지 않는다고 밝혔다.
또한 냉장고가 정상 온도를 유지하고, 공장이 안전하게 가동되며, 물과 전기, 교통과 자동차가 의도한 대로 작동하도록 지키는 것까지 포함해야 한다며 AI 시대의 새로운 공격에 대응하려면 OT 보안을 기업과 사회의 물리적 안전을 지탱하는 핵심 인프라로 인식해야 한다고 조언했다.
Comments
Related news
Surge in Ransomware Targeting English-speaking Countries… OT and IoT Security Threats Intensify
According to the latest 'OT/IoT Cybersecurity Trends and Insights Report' released by Nozomi Networks Labs, 70% of ransomware attacks worldwide are concentrated on English-speaking countries such as the United States, Canada, and the United Kingdom.
2026.02.20by 배종인 기자
Nozomi Networks Named a Leader in Gartner's CPS Protection Platforms for the Second Consecutive Year
Global IT research firm Gartner has recognized Nozomi Networks as a Leader in its "2026 Cyber-Physical System Protection Platform Magic Quadrant" report, reaffirming Nozomi Networks' position in the industrial control systems and cyber-physical systems (CPS) security market.
2026.03.10by 배종인 기자
Nozomi Networks Sets New Standard for Industrial Security with 'Vantage IQ'
As digital transformation accelerates in industrial sites, cyberattacks targeting OT (Operational Technology) and IoT environments are also rapidly increasing. Particularly in critical industrial sectors such as smart factories, power generation and energy, and transportation infrastructure, there is a growing demand for intelligent security systems that go beyond simple security detection to understand the context of threats and support rapid response decisions. In this trend, the AI-based OT security analysis assistant service 'Vantage IQ' unveiled by global OT security leader Nozomi Networks is drawing industry attention. Nozomi Networks participated jointly with domestic partner company TUCSG at the '25th World Security Expo & 14th e-Government Information Security Solution Fair (SECON & eGISEC)' held at KINTEX in Ilsan from March 18 to 20, unveiling next-generation OT security strategies centered on Vantage IQ.
2026.03.23by 배종인 기자
Nozomi Networks Hosts '2026 Bootcamp' for Domestic Partners
Global OT, IoT, and CPS security company Nozomi Networks recently held the "2026 Nozomi Partner Bootcamp" at the Financial Investment Education Institute in Yeouido to strengthen cooperation with domestic partner companies.
2026.05.07by 배종인 기자
Keysight and Nozomi Networks Share AI-Based Network and OT Security Strategies
Keysight Technologies Korea and Nozomi Networks held a seminar to share OT (Operational Technology) and network security strategies in response to the AI era. The two companies conducted discussions centered on security response measures according to changes in enterprise infrastructure environments.
2026.06.09by 배종인 기자