

Raven, Targeting Korean AI Security Market…Presenting 'Prevention Before Attack' Paradigm
 Published2026.11.12 12:09
실행 중인 코드의 행동 직접 이해하고 차단
구독형 서비스 운영, 직접·리셀러 공급 병행
AI가 사이버 보안의 판을 바꾸고 있다. 공격자는 더 이상 공개된 취약점(CVE)이 발표되기를 기다리지 않는다. 오픈소스 코드를 학습한 인공지능을 활용해 취약점을 먼저 찾아내고 공격을 시도한다. 이러한 변화 속에서 런타임 애플리케이션 보안 전문 기업인 레이븐(Raven.io)이 한국 시장 공략에 나섰다.
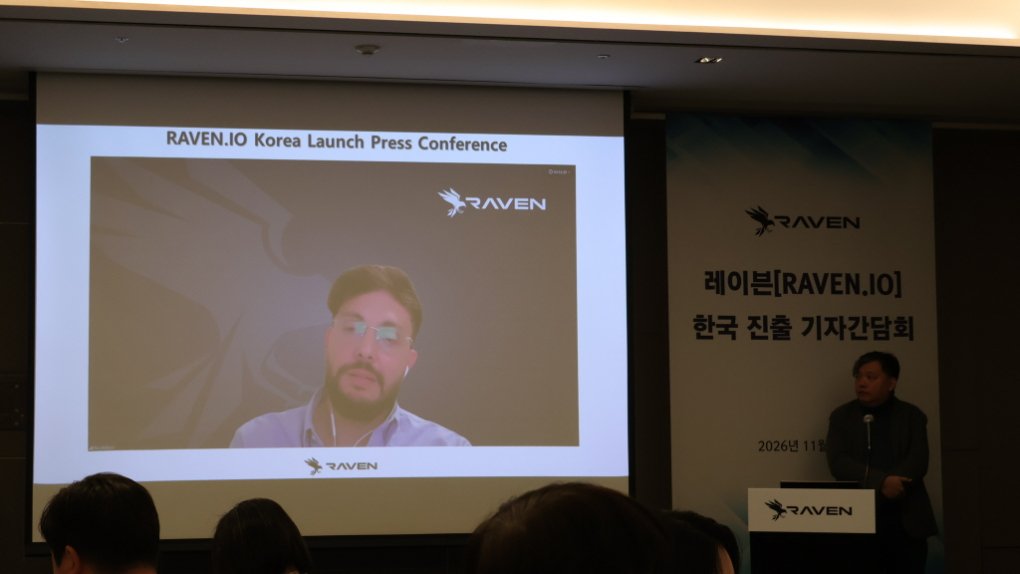
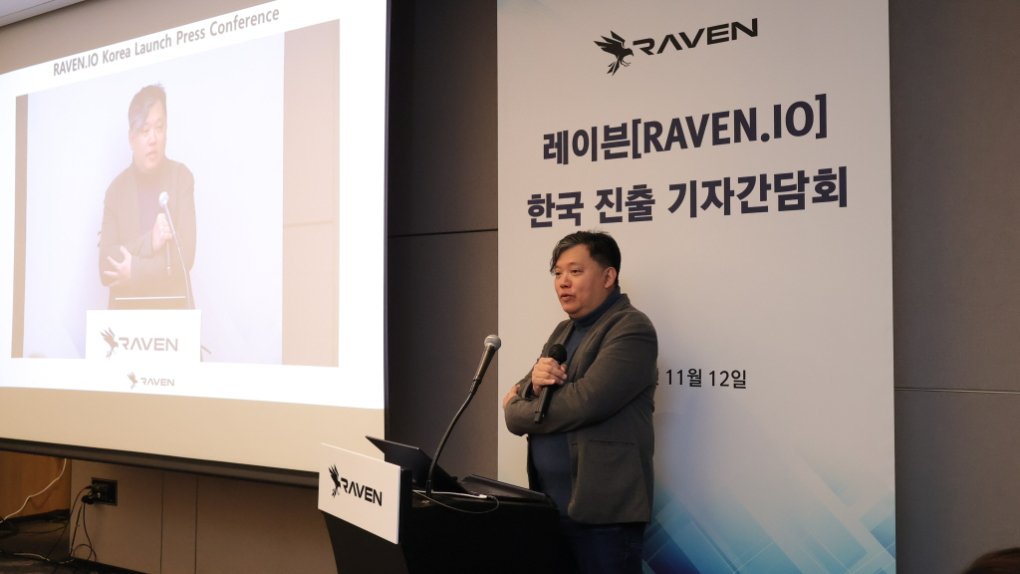
레이븐은 11일 서울 JW 메리어트 호텔에서 ‘레이븐 한국 시장 진출 기자간담회’를 개최하고 한국 시장 진출 전략과 핵심 기술을 공개했다.
이날 행사에는 로이 아비트불(Roi Abitboul) 공동창업자 겸 최고경영자(CEO)와 애드리안 옹(Adrian Ong) 디 이그제큐티브 액션(The Executive Action) 매니징 디렉터가 참석해 AI 시대의 새로운 보안 위협과 이에 대응하기 위한 레이븐의 접근 방식을 소개했다.
레이븐이 주목하는 문제는 기존 보안 체계가 AI 기반 공격의 속도를 따라가지 못하고 있다는 점이다.
현재 금융기관과 병원, 기업 애플리케이션 등 대부분의 소프트웨어는 오픈소스 기반으로 개발된다.
레이븐은 현대 소프트웨어 코드의 약 77% 이상이 오픈소스 라이브러리와 프레임워크를 기반으로 구축되고 있으며, 공격자 역시 동일한 코드를 자유롭게 분석할 수 있다고 설명했다.
특히 최근에는 AI가 취약점을 발견하고 악용 코드를 생성하는 속도가 급격히 빨라지면서 보안업계가 취약점을 인지하거나 CVE를 등록하기도 전에 실제 공격이 발생하는 사례가 늘고 있다.
발표에서는 Log4Shell 2.0, PHP2Shell, Node2Shell, 허깅페이스(Hugging Face) 및 루비젬스(RubyGems) 관련 사례가 소개됐으며, 모두 공개된 코드와 라이브러리가 공격 경로로 활용됐다는 공통점을 지닌다고 설명했다.
로이 아비트불 CEO는 “기업은 더 이상 CVE가 공개된 이후에 대응하는 방식에만 의존할 수 없다”며 “공격자들도 기업과 동일한 오픈소스 코드를 분석하고 있으며, 보안팀은 코드가 실행 중일 때 어떤 행동을 하는지 이해하고 알려지지 않은 공격도 차단할 수 있어야 한다”고 강조했다.
레이븐이 제시하는 해법은 ‘런타임 코드 가시성(Runtime Code Visibility)’이다.
기존 EDR이나 취약점 스캐너가 서버에 설치된 파일과 프로세스를 중심으로 모니터링한다면, 레이븐은 실행 중인 애플리케이션 내부의 라이브러리와 함수, 실행 경로를 직접 관찰한다. 회사는 이를 “모든 라이브러리에 CCTV를 설치하는 것과 같은 개념”이라고 설명했다.
레이븐의 핵심 기술은 코드가 실제 실행되는 과정에서 라이브러리가 어떤 역할을 수행하는지 분석하고 정상적인 동작 범위를 벗어나는 행동을 탐지하는 것이다.
예를 들어 단순히 데이터를 처리해야 하는 라이브러리가 갑자기 외부 명령을 실행하거나 네트워크에 접근하려 할 경우 이를 비정상 행위로 판단해 즉시 차단한다.
중요한 점은 이러한 탐지가 기존 안티바이러스처럼 공격 시그니처나 이미 알려진 취약점 정보에 의존하지 않는다는 것이다.
기자간담회에서는 기존 SBOM(Software Bill of Materials)과의 차이점도 소개됐다.
레이븐에 따르면 전통적인 SBOM은 어떤 라이브러리가 설치돼 있는지를 알려주지만 실제로 어떤 코드가 실행되고 있는지는 보여주지 못한다.
반면 레이븐은 런타임 환경에서 실제 동작 중인 라이브러리를 식별하고, 그중 위험한 행동을 하는 요소를 찾아내는 데 초점을 맞춘다.
회사 측은 실제 취약점 가운데 상당수는 실행조차 되지 않으며, 보안 담당자에게 필요한 것은 실행 중인 소수의 위험 요소를 식별하는 것이라고 설명했다.
레이븐은 한국 시장에서 금융권과 공공, 규제 산업을 우선 공략할 계획이다.
민감한 데이터를 보유하고 복잡한 애플리케이션 환경을 운영하는 조직일수록 런타임 보안의 필요성이 크다는 판단에서다.
이를 위해 싱가포르 기반 비즈니스 컨설팅 기업인 디 이그제큐티브 액션과 협력해 현지 시장 진출을 본격화한다.
회사는 이미 한국 진출 3개월 만에 주요 금융기관 및 기업과 협력을 진행하고 있다고 밝혔다.
비즈니스 모델은 구독형 서비스로 운영된다.
고객과 직접 계약하는 방식 외에도 리셀러 파트너와 MSSP(Managed Security Service Provider)를 통한 공급 모델을 병행할 예정이다.
특히 MSSP와 협력해 기존 네트워크 및 엔드포인트 보안 서비스를 넘어 애플리케이션 보호 영역까지 서비스 범위를 확대한다는 전략이다.
Comments
Related news

VMware Strengthens Cloud End-to-End Security
VMware, a global leader in enterprise software (CEO Raghu Raghuram), is strengthening end-to-end security for cloud-native workloads through container runtime security capabilities.
2022.03.07by 강정규 기자
Kuntech, "Challenging the World's Shortest Detection and Response Time in Comprehensive AI Security Lifecycle Management"
As AI adoption expands across enterprises, security threats are shifting from traditional malware-focused concerns to autonomous actions of AI agents and data utilization processes. Kuntech, led by CEO Bang Hyuk-jun, a converged security specialist, has presented a vision to become an enterprise that identifies, detects, and responds to threats most rapidly in customers' IT and OT infrastructure by establishing an integrated security system spanning the entire AI lifecycle, including AI model deployment, agent operations, and data utilization.
2026.10.27by 배종인 기자
Senstone Selected for Scale-Up TIPS by Ministry of SMEs and Startups...Expanding OT Security Hub
OT security specialist Senstone has been selected for the Ministry of SMEs and Startups' Scale-Up TIPS program, securing 3 billion won in government R&D funding. The company plans to advance its OTAC-based authentication security gateway (TAG) into a security hub by expanding session and authorization control functions, with phased commercialization scheduled through 2029. This initiative addresses the growing cyber threats targeting critical infrastructure such as water treatment facilities and power plants, as well as strengthening responses to global regulatory enhancements including NIS2 and CRA.
2026.10.28by 배종인 기자
HNSLAB·Nozomi Networks, OT/IoT Security Partnership
Domestic OT security specialist HNSLAB and global OT/IoT security company Nozomi Networks have signed a business agreement. HNSLAB, which possesses over 15 years of security operations experience, plans to combine Nozomi's solutions to provide integrated OT security services spanning from consulting to implementation, operation, and training. As OT security threats increase in Korea, a manufacturing-focused nation with shipbuilding, maritime, automotive, and semiconductor industries, the two companies will jointly work on strengthening existing customer services and discovering new business opportunities.
2026.10.28by 배종인 기자
Cisco Introduces Anthropic Claude Mythos to AI Defense…Strengthens Agent Security
Cisco integrates Anthropic's Claude Mythos into its AI Defense platform to strengthen security vulnerability validation capabilities for AI agents. Advanced red team testing that reflects multi-stage attack paths prevents security breaches in advance, while the tokenomics feature of Splunk Observability links AI operational costs with business performance for integrated analysis. Cisco IQ establishes a real-time threat response system through vulnerability remediation automation and AI-based resilience enhancement.
2026.11.10by 배종인 기자