
Kaspersky Discovers Cyber Attacks Targeting Customized Windows for Asian Government Agencies
 Published2026.11.16 09:42
이번 연구 결과는 인도네시아 발리에서 열린 ‘시큐리티 애널리스트 서밋 2026(Security Analyst Summit 2026)’에서 공개됐다.
카스퍼스키는 피해 시스템을 1대 확인했으며, 이번 공격을 기존에 알려진 특정 위협 그룹과 연관 짓지는 않았다고 전했다.
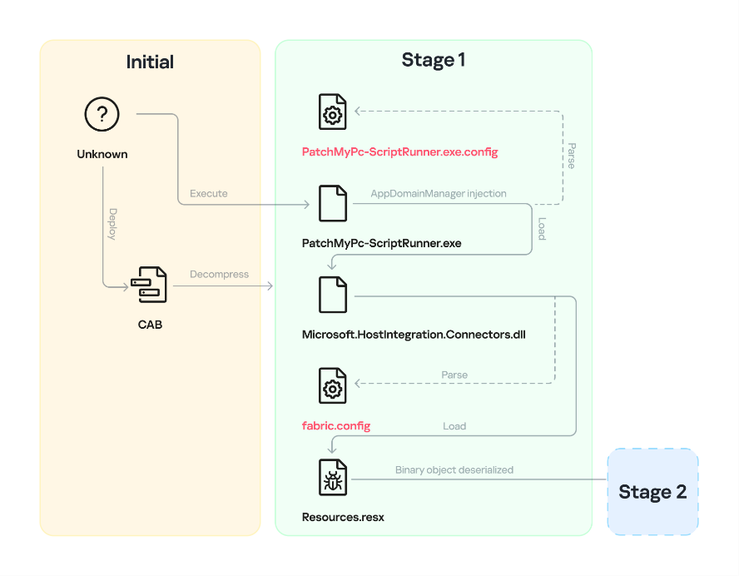
압축 파일에는 타사 패치 관리 도구인 패치 마이 PC(Patch My PC) 구성 요소와 마이크로소프트가 디지털 서명한 모듈 등 대부분 정상 소프트웨어가 포함돼 있었다.
공격자는 수정된 보조 파일을 이용해 이 정상 소프트웨어가 악성 명령을 불러오도록 유도했다.
압축 파일의 저장 위치와 구성은 소프트웨어 배포·업데이트 과정을 악용한 공급망 공격 가능성을 시사하지만, 연구진은 유입 경로를 확인하지 못했으며 패치 마이 PC 배포 시스템이 침해됐다는 증거도 발견하지 못했다고 밝혔다.
이후 정상적인 윈도우 프로세스 내부로 실행을 이전해 최초 실행 프로그램과의 연관성 추적을 어렵게 만든다.
또한 악성코드 탐지 기능을 방해하고, 시스템 캐시 파일·업데이트 구성 요소 로그 등 조사에 활용될 수 있는 파일을 삭제하는 기능도 갖추고 있다.
실행 후에는 공격자가 제어하는 서버에 접속해 추가 명령을 수신하며, 최초 접속 전 20~40분, 유효한 응답이 없을 경우 22~28시간 뒤 재접속을 시도하는 방식으로 네트워크 모니터링 탐지를 회피한다.
침해 지표(IoC)를 포함한 전체 기술 보고서는 시큐어리스트(Securelist)에서 확인할 수 있다.
Comments
Related news
Kaspersky announces manufacturing cyber resilience report
According to the manufacturing cyber resilience report jointly announced by Kaspersky and VDC Strategy, 60% of current manufacturers aim to achieve complete digitalization within 2 years, but cyber incidents are causing damages exceeding 1 million dollars per incident and an average of 15.3 hours of operational downtime. The report noted that IT departments' security policies do not sufficiently reflect OT security at production sites, and that establishing an integrated IT and OT security system is urgent. In response, Kaspersky presented a Kaspersky Industrial Cybersecurity (KICS) solution based on a native XDR platform.
2026.08.31by 명세환 기자
Kaspersky Detects 270,000 Travel Brand Impersonation Attacks
Security firm Kaspersky detected approximately 270,000 attack attempts impersonating major travel-related brands from Q2 2025 to Q1 2026. Phishing and trojan attacks impersonating Emirates and Uber accounted for 98% of detections, with trojans representing 54.6% of attacks targeting accommodation services. Attackers steal account information and payment data through fake apps, false discount offers, and fund transfer inducements. Kaspersky recommended six preventive measures including using official channels, verifying URLs, enabling MFA, and using VPN.
2026.09.14by 명세환 기자
Kaspersky Launches 'Kaspersky Next Optimum,' Modular Security Platform for SMBs
Kaspersky has launched 'Kaspersky Next Optimum,' a modular security platform designed for small and medium-sized enterprises (SMBs). The platform allows organizations to selectively add five modules as needed: security awareness, email security, workload security, threat investigation and analysis, and vulnerability management. Security can be strengthened incrementally without replacing existing infrastructure, with enhanced phishing simulation and credential breach detection capabilities.
2026.09.21by 명세환 기자
Kaspersky: 87% of SMBs in APAC Experience Cybersecurity Incidents
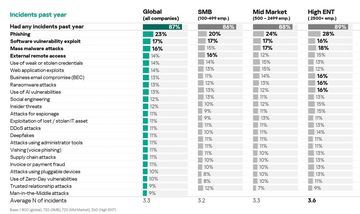
According to Kaspersky's '2026 SMB Threat Landscape Report,' 87% of small and medium-sized enterprises (SMBs) in the APAC region experienced cybersecurity incidents over the past year. Software vulnerability exploitation (20%), phishing (19%), and malware attacks (18%) were identified as major threats, with insufficient employee security awareness and lack of IT personnel expertise cited as factors elevating attack success rates. 78% of SMBs expanded their security budgets this year and are pursuing adoption of advanced solutions such as XDR, NDR, and SIEM, along with workforce expansion.
2026.10.07by 명세환 기자
Kaspersky Updates Threat Intelligence Portal with Enhanced AI Summarization and MCP Integration
Kaspersky has added AI summarization functionality and MCP (Model Context Protocol) support to its threat intelligence portal. Based on over 25PB of threat data, the AI automatically summarizes indicators of compromise and reports, while enabling real-time integration with enterprise's own or external AI applications. The update enhances operational efficiency for SOC personnel and analysts by enabling them to quickly grasp large volumes of threat data and focus on in-depth investigations.
2026.10.26by 배종인 기자