
Senstone Joins U.S. Texas Capital Infrastructure Cyber Defense Project
 Published2026.11.20 15:11
전담 보안 인력과 예산이 부족한 텍사스 지역 상·하수도 사업자에게 민간 보안 기업의 평가 및 방어 솔루션을 무상으로 제공해 사이버 복원력을 높이는 것을 목적으로 한다.
프로그램 출범의 직접적 배경은 올해 하반기 미국 12개 주 이상에서 발생한 연쇄 사이버 공격이다.
30여 개 상·하수도 시설과 100개 이상의 인터넷 노출 산업용 제어장치(PLC)가 공격을 받아 수압 저하·범람 등 물리적 운영 피해가 발생했으며, 연방수사국(FBI)·사이버보안·인프라보안국(CISA)·국가안보국(NSA) 등이 합동 보안 권고를 발령한 바 있다.
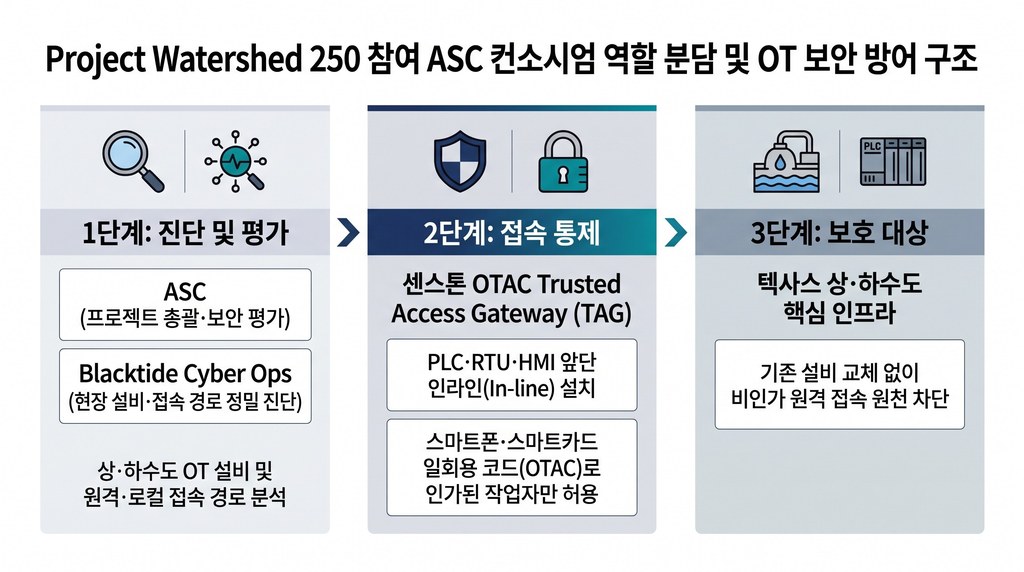
△ASC가 전체 프로젝트 관리와 보안 평가를 총괄하고 △블랙타이드 사이버 옵스(Blacktide Cyber Ops)가 현장 설비와 접속 경로를 정밀 진단하며 △센스톤의 OTAC TAG가 취약점이 확인된 핵심 제어 설비 앞단에 적용돼 인가된 작업자만 설비에 접근하도록 통제한다.
OTAC TAG는 PLC, RTU, HMI 등 기존 산업용 제어 설비를 교체하지 않고 인라인(In-line) 방식으로 설치하며, 작업자는 오프라인으로 생성된 일회용 인증 코드(OTAC)를 제시해야 접속할 수 있다.
외부 인터넷 연결이 없는 폐쇄망 환경에서도 작동한다고 센스톤 측은 설명했다.
해당 솔루션은 국내 한국수자원공사(K-water) 정수장과 댐 감시·제어 시스템에 적용돼 운영 중이다.
Comments
Related news

Sensestone Attracts Strategic Investment from Hyundai Motor
Authentication security company Senstone has secured strategic investment from Hyundai Motor Group. This investment comes as the adoption of smart factories and software-defined factories (SDF) expands, driving growing demand for operational technology (OT) endpoint security in manufacturing facilities. Leveraging its OTAC-based access control technology and proven industrial field demonstrations, Senstone is expanding its OT security business in the manufacturing and critical infrastructure sectors.
2026.06.02by 배종인 기자

Sensestone Secures Results in Waterworks Facility OT Security Demonstration with K-water
Senstone received a favorable determination at the final review of the performance-sharing system for a project to enhance security of water supply facility monitoring and control equipment jointly conducted with the Korea Water Resources Corporation. The key aspect of this project involved verifying user authentication-based access control and audit log systems to improve the limitations of existing fixed-value passwords and shared account methods. Senstone confirmed the feasibility of on-site application of OT security systems without modification to existing monitoring and control equipment by applying OTAC TAG-based technology.
2026.06.11by 배종인 기자

Sensestone MX On Acquires OT Security Solution TAG KC & CE Certifications
Senstone and MX On's jointly developed OT endpoint-specialized security solution 'TAG' has obtained KC and CE certification. Based on OTAC authentication technology, it provides user authentication and access control at the equipment control execution stage for PLCs, RTUs, and other devices, and can be applied without changing existing operational environments. This establishes a foundation for global market expansion in response to strengthened regulations such as NIS2 and CRA in Europe.
2026.07.02by 배종인 기자

Sensestone CEO Yoo Chang-hoon Receives Commendation from Minister of Science and ICT
Yoo Chung-hoon, CEO of Senston, a cybersecurity and authentication specialist, received a commendation from the Minister of Science and ICT for his contributions to the development of next-generation user authentication technology based on OTAC (One-Time Authentication Code) and its industry-wide adoption. Senston's OTAC technology has expanded its application scope to financial, public, defense, national infrastructure, and industrial operational environments, with approximately 250 domestic and international patent applications filed. The technology is gaining prominence for its utility in OT environments, as it can strengthen access control without requiring replacement of existing equipment.
2026.07.09by 배종인 기자
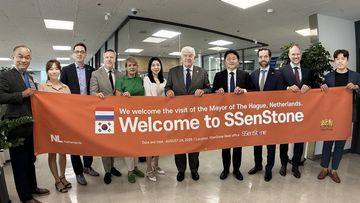
Sensstone Discusses OT Security Cooperation with The Hague Mayor's Delegation from Netherlands
Korean certified security company Sensstone has been selected for a Netherlands government-led global accelerating program, formally accelerating its entry into the European OT security market. During a meeting with The Hague mayor's delegation, the company demonstrated offline dynamic code-based access control technology that meets global security standards including NIS2 and IEC 62,443. Through business matching to be held in The Hague in September and October, the company plans to establish itself as a contributor to protecting European industrial infrastructure.
2026.08.28by 명세환 기자