
카스퍼스키, 여행 관련 브랜드 사칭 공격 27만 건 탐지
 기사입력2026.09.14 12:01
이 가운데 교통 브랜드 관련 탐지는 262,663건으로 대부분을 차지했으며, 에미레이트항공(Emirates)이 61%, 우버(Uber)가 37%로 전체 탐지 건수의 98%를 차지했다.
여행·숙박 서비스 관련 탐지는 5,414건으로 상대적으로 적지만, 이 중 트로이목마가 54.6%에 달해 계정 정보와 결제 데이터 탈취를 노린 공격이 집중된 것으로 나타났다.
공격자들은 피싱 페이지·가짜 앱·허위 할인 제안 등을 통해 정상 서비스를 모방한다.
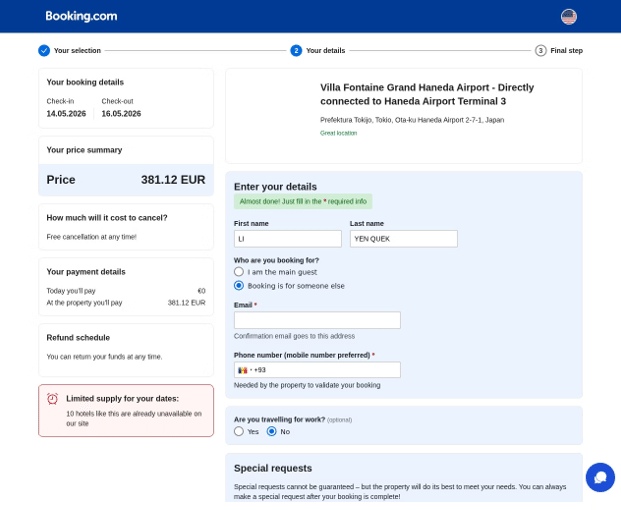
라이언에어(Ryanair)를 사칭해 ‘항공편 보상금’ 지급을 미끼로 처리 수수료 명목의 결제를 유도하거나, Booking.com과 유사한 가짜 예약 페이지로 유인해 결제 정보를 탈취한 뒤 실제 예약 없이 금전을 편취하는 방식이 대표적인 사례로 확인됐다.
또한 AI 기반 사기 방지 기능을 갖춘 카스퍼스키 프리미엄(Kaspersky Premium)을 활용하면 피싱 웹사이트와 사기성 결제 페이지를 사전에 식별할 수 있다고 밝혔다.
댓글
관련 뉴스
카스퍼스키, 세금통지 위장 APT ‘실버폭스’ 탐지
카스퍼스키가 세무 당국의 세금 위반 통지로 위장해 악성 파일을 퍼뜨리는 APT 공격 ‘실버폭스(SilverFox)’를 탐지했다. GReAT 분석 결과 1~2월에만 인도·인도네시아·남아공·러시아의 산업·컨설팅·무역·운송 기업을 노린 악성 이메일 1,600건 이상이 확인됐다. 공격자는 ValleyRAT으로 Python 기반 백도어 ABCDoor와 신종 RustSL 변종을 배포해 원격 제어와 민감 데이터 유출을 시도했다. 카스퍼스키는 한국도 전자정부·세무 시스템 의존도가 높아 사칭 피싱에 취약하다며 임직원 보안 인식 교육과 EDR 역량 강화를 권고했다.
2026.06.23by 명세환 기자
카스퍼스키, “기업들 자사 보안 경계 협력업체까지 확장”
카스퍼스키가 발표한 공급망 보안 투자 분석 보고서에 따르면 기업의 69% 이상이 협력업체 보안에 투자할 의향을 보이고 있으며, 이미 25%는 보안 비용 분담을 실행 중이다. 공급망 공격이 전 세계 기업의 3분의 1을 침해하는 상황에서 기업들은 보안 경계를 내부에서 생태계 전체로 확장하는 전략으로 전환하고 있다.
2026.06.25by 명세환 기자

카스퍼스키, 위협 인텔리전스 리포팅 플랫폼 출시
카스퍼스키가 연간 200건 이상의 심층 보안 보고서를 인터랙티브 플랫폼으로 제공하는 위협 인텔리전스 리포팅 서비스를 출시했다. 기존 정적 PDF 방식에서 벗어나 실시간 탐색, 침해지표·탐지 규칙·CVE 정보 연계, 국가·산업별 맞춤형 필터링으로 보안 담당자의 위협 분석 효율성을 획기적으로 향상시킨다.
2026.06.29by 명세환 기자
카스퍼스키 GReAT, 복합 기능 RAT 악성코드 ‘CrystalX RAT’ 탐지
카스퍼스키 GReAT가 정보 탈취, 키로거, 클리퍼, 스파이웨어 기능을 통합한 신종 원격제어 악성코드 ‘CrystalX RAT’을 탐지했다. 이 악성코드는 계정 자격 증명 탈취, 암호화폐 지갑 주소 변조, 실시간 감시 등의 기능을 갖추고 있으며, 서비스형 악성코드(MaaS) 형태로 유튜브와 텔레그램을 통해 유포되고 있다. 사이버 범죄의 진입 장벽이 낮아지면서 추가적인 보안 위협이 우려된다.
2026.07.20by 명세환 기자

카스퍼스키 “기업 99%, IT 보안을 비즈니스 성장 전략으로 인식”
카스퍼스키가 18개국 1,800명을 대상으로 실시한 조사에서 기업의 99%가 IT 보안을 단순한 방어 수단을 넘어 디지털 전환과 지속 가능한 성장을 위한 핵심 전략으로 인식하고 있음을 확인했다. 데이터 보호(35%)와 신기술 안전 도입 역량(27%)이 보안 투자의 최우선 가치로 부상했으며, 공급망 공격과 AI 악용 위협 증가로 기업들이 통합 플랫폼 기반 솔루션으로의 전환을 가속화하고 있다.
2026.07.30by 명세환 기자