

쿤텍, ‘AEZIZ v3.0’ GS인증 1등급 획득…공공·금융 시장 공략
 기사입력2026.11.09 09:07
GS인증은 「소프트웨어 진흥법」에 근거해 국제표준(ISO/IEC 25023, 25041, 25,051)을 기준으로 기능 적합성, 성능 효율성, 사용성, 신뢰성, 보안성, 유지보수성을 평가하는 국가 품질 인증 제도다.
1등급 제품은 공공기관의 상용 소프트웨어 우선구매 대상으로 분류된다.
이번 인증은 AEZIZ v3.0의 소프트웨어 구성 분석(SCA) 기능을 대상으로 제품 문서와 실행 소프트웨어의 244개 기능에 대한 심사를 거쳐 획득됐다.
제공 기능은 △SCA(소프트웨어 구성 분석) △SCM(공급망 통합 관리) △RMS(오픈소스 반입 관리) △AICA(AI 모델 구성 분석) △ASCA(자산 기반 소프트웨어 구성 분석)다.
소스코드 없이 바이너리만으로도 오픈소스 구성요소와 취약점, 라이선스 위험을 분석할 수 있으며, 860만 건 이상의 소프트웨어 구성요소 데이터와 40만 건 이상의 취약점 정보를 토대로 패치·완화 방안을 단일 화면에서 제공한다고 쿤텍은 설명했다.
또한 SPDX·CycloneDX 등 국제 표준 형식의 SBOM(소프트웨어 자재명세서)을 자동 생성해 국내외 SBOM 제출 의무화 흐름에 대응할 수 있다고 덧붙였다.
점검 결과를 토대로 생성되는 AI-BOM(AI 자재명세서)은 모델에 사용된 라이브러리 의존관계를 시각화해 기존 SBOM으로는 확인하기 어려운 AI 공급망 위험까지 관리할 수 있다고 쿤텍은 밝혔다.
댓글
관련 뉴스

쿤텍, 지스케일러 공식 리셀러 계약…클라우드·AI 보안 사업 확대
쿤텍이 글로벌 클라우드 보안 기업 지스케일러와 공식 리셀러 파트너십을 체결했다. 이번 계약으로 쿤텍은 국내에서 지스케일러 제품과 서비스를 공급하고, 도입 컨설팅과 기술 지원을 제공한다. 양사는 클라우드 보안과 생성형 AI 위협 대응을 중심으로 국내 엔터프라이즈 고객 대상 보안 사업을 확대할 계획이다.
2026.05.19by 배종인 기자

쿤텍, 가상 선박 환경서 사이버 공격 7종 탐지·차단 실증
쿤텍이 판교 테스트베드에서 선박 사이버복원력 플랫폼 TeraGRID Maritime의 실환경 실증을 진행했다. 가상 선박에 실제 공격 7종을 투입해 탐지·차단 과정을 공개했으며, 한국선급과 공동 개발한 KR-CRP 연동으로 IACS UR E26 이행 기록을 자동 생성해 선급 제출용 보고서를 즉시 출력했다. 국내 처음 공개된 실환경 실증으로 해사 사이버보안 규제 대응의 새로운 참고 사례가 제시됐다.
2026.08.13by 명세환 기자
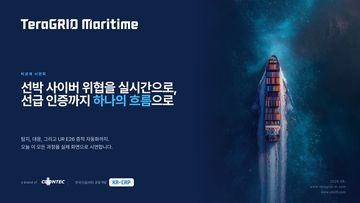
쿤텍, 스마트선박 사이버보안 국가 R&D 3차년도 실증 공개
쿤텍이 선박 국제 사이버보안 규정 대응을 목표로 한 국가 R&D 3차년도 실증 성과를 공개했다. 실제 선박 네트워크 환경을 재현한 가상 선박 2척을 대상으로 악성코드·GPS 스푸핑·DDoS 등 실제 공격을 투입해 탐지부터 대응, 검사 증적 축적까지 전 과정을 검증했다. 선박의 사이버 복원력 지수(CRI)와 4단계 성숙도 평가 체계도 함께 입증되었으며, 올해 국내 주요 선사 대상 PoC를 거쳐 정식 출시를 추진 중이다.
2026.08.26by 명세환 기자
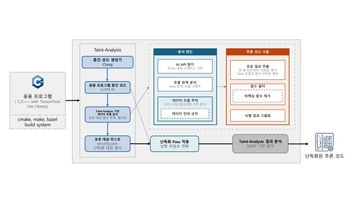
쿤텍-ETRI, 온디바이스 AI 모델 난독화·데이터 흐름 분석 기술 개발
쿤텍이 ETRI 주관 국가 연구과제를 통해 온디바이스 AI 환경에서 모델과 추론 코드를 보호하는 기술을 개발하고 있다. MLIR 기반 난독화와 데이터 흐름 분석 기술을 결합해 단말에 배포되는 AI 모델의 내부 구조 분석을 차단한다. 비식별화, 매개변수 캡슐화, 신경 구조 난독화 등을 통해 모델 정보를 은닉하고, 관련 특허 2건을 출원 완료했다.
2026.09.07by 배종인 기자
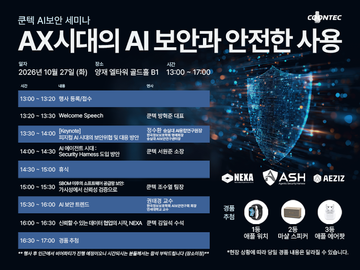
쿤텍, 10월 27일 AI 보안 세미나 개최
융합보안 전문기업 쿤텍이 10월 27일 서울에서 ‘AX 시대의 AI 보안과 안전한 사용’ 주제의 세미나를 개최한다. 생성형 AI와 AI 에이전트 도입이 확산되면서 에이전트의 행동 통제와 데이터 보호가 핵심 과제로 부상한 가운데, 피지컬 AI·AI 에이전트·소프트웨어 공급망 보안 등 AX 환경의 보안 위협과 대응 방안을 다룬다. 산·학 전문가 세션과 솔루션 데모 부스로 구성된다.
2026.10.06by 배종인 기자