

옥타, “AI 보안 핵심은 ‘아이덴티티’”
 기사입력2026.11.18 14:29
보안 사고 80% 이상 아이덴티티 관련, AI 보안 패러다임 전환
AI 모델 자체보다 AI 에이전트가 가진 권한·계정 관리 더 중요
“AI 시대 보안의 핵심은 AI 모델이 아니라 ‘아이덴티티’다. AI 에이전트도 사람처럼 관리해야 한다”
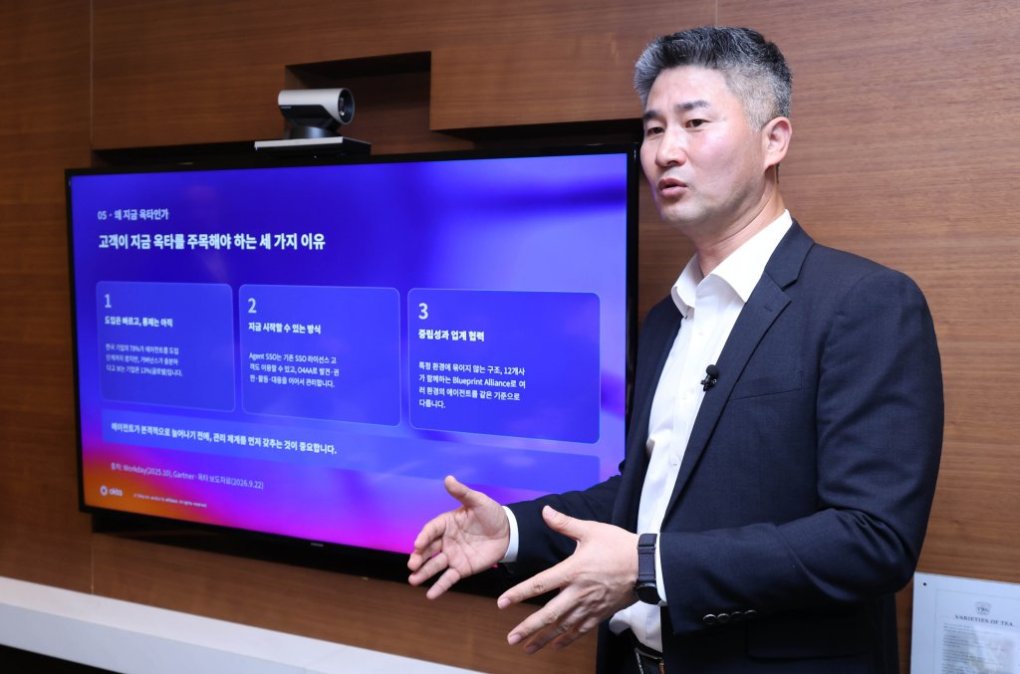
글로벌 아이덴티티 보안 기업 옥타(Okta)는 18일 서울 강남구 글라스타워에서 기자간담회를 열고 19일 개최하는 ‘옥테인 온 더 로드 서울(Oktane on the Road Seoul)’ 행사의 주요 내용을 소개했다.
이번 행사는 지난 9월 미국 라스베이거스에서 열린 연례 컨퍼런스 ‘옥테인 2026’의 핵심 전략과 AI 보안 비전을 국내 시장에 공유하기 위해 마련됐다.
이날 발표의 핵심은 AI 에이전트 보안이었다.
옥타는 AI가 단순한 챗봇 수준을 넘어 실제 업무를 수행하는 에이전트 형태로 발전하면서 기존 보안 체계만으로는 대응이 어려워졌다고 진단했다.
AI 에이전트는 업무 수행을 위해 기업 내부 시스템과 데이터에 광범위하게 접근해야 하지만, 이 과정에서 권한 관리와 통제가 제대로 이뤄지지 않을 경우 새로운 공격 경로가 될 수 있다는 설명이다.
옥타는 이를 해결하기 위해 AI 에이전트를 사람이나 기계 계정과 동일한 ‘독립된 아이덴티티(First-Class Identity)’로 관리해야 한다고 강조했다.
기업이 안전한 AI 환경을 구축하기 위해서는 “내 에이전트는 어디에 있는가”, “무엇을 할 수 있는가”, “무엇을 하고 있는가”, “문제가 발생하면 어떻게 대응할 것인가”라는 네 가지 질문에 답할 수 있어야 한다는 것이다.
옥타가 이 같은 메시지를 내놓는 배경에는 보안 위협의 양상이 바뀌고 있다는 판단이 깔려 있다.
과거에는 취약점을 이용해 시스템을 침해하는 공격이 주를 이뤘다면, 최근에는 정상적인 계정을 탈취한 뒤 합법적인 사용자로 위장해 접근하는 방식이 증가하고 있다는 것이다.
이와 관련해 황규언 옥타코리아 대표는 최근 발생하는 데이터 유출과 해킹 사고 상당수가 아이덴티티와 관련돼 있다고 설명했다.
특히 AI 에이전트가 본격적으로 확산될 경우 관리해야 할 아이덴티티 수는 사람 계정보다 훨씬 많아질 것으로 전망했다.
기업 직원 1명이 여러 개의 AI 에이전트를 활용하는 환경이 보편화되면 수천, 수만 개의 AI 아이덴티티가 동시에 운영될 수 있으며, 이를 수작업으로 관리하는 것은 사실상 불가능하다는 설명이다.
이에 따라 옥타는 올해 공개한 ‘Okta for AI Agents(O4AA)’를 통해 AI 에이전트를 기존 아이덴티티 플랫폼 안에서 관리하는 전략을 추진하고 있다.
사람 계정과 동일한 방식으로 AI 에이전트의 권한을 부여하고 활동을 모니터링하며, 이상 징후 발생 시 접근 권한을 즉시 차단하는 구조다.
또한 기존 SSO(Single Sign-On) 고객을 대상으로 ‘Agent SSO’를 제공해 AI 에이전트를 별도 비용 없이 연동할 수 있도록 지원하고 있다고 밝혔다.
이는 AI 에이전트 도입을 확대하면서도 중앙집중형 통제 체계를 구축하기 위한 전략의 일환이다.
AI 시대에는 단일 기업만으로 보안 문제를 해결하기 어렵다는 점도 강조됐다.
옥타는 AWS, 구글 클라우드, 크라우드스트라이크, 세일즈포스, 서비스나우, 위즈, 지스케일러 등 글로벌 기업들과 함께 ‘블루프린트 얼라이언스(Blueprint Alliance)’를 출범시켰다.
이 연합은 AI 에이전트 환경 전반에서 보안 신호를 공유하고, 최소 권한 원칙과 지속적 모니터링, 즉각적인 격리·복구 체계를 공동으로 구축하기 위한 개방형 참조 아키텍처다.
옥타는 이러한 접근이 최근 보안 업계의 플랫폼 통합 전략과는 다른 방향이라고 설명했다.
특정 벤더가 모든 보안 기능을 직접 제공하는 대신, 아이덴티티 영역에 집중하면서 다양한 보안 기업과 협력하는 개방형 생태계를 지향한다는 것이다.
실제 간담회에서도 회사 측은 자사 역할을 인증과 권한 관리, 접근 통제, 아이덴티티 거버넌스에 집중된 영역으로 규정하고, EDR이나 네트워크 보안 등은 파트너사와의 연계를 통해 대응하고 있다고 설명했다.
국내 시장에서는 엔터프라이즈와 금융권을 중심으로 사업 확대에 속도를 내고 있다.
황규언 옥타코리아 대표는 “과거 디지털 네이티브 기업과 커머셜 시장 중심이었던 고객 구성이 최근 들어 대기업과 엔터프라이즈 중심으로 전환됐다”며 “특히 금융권의 SaaS 활용 규제가 점차 완화되는 흐름에 맞춰 금융 시장 공략을 강화할 계획이며, 관련 전문 인력도 확대할 방침”이라고 밝혔다.
또한 “일부 금융권에서는 예외 적용을 통해 내부망 환경에서도 옥타 솔루션을 활용하고 있다”고 설명했다.
댓글
관련 뉴스

옥타·SK C&C, 아이덴티티 솔루션 ‘맞손’
아이덴티티 솔루션(IAM & SSO) 기업인 옥타(Okta)가 SK C&C와 아이덴티티 솔루션 사업에 손을 맞잡았다.
2021.11.22by 배종인 기자

옥타, 아이덴티티 보안용 ‘시큐리티 센터’ 정식 출시
민감한 의료 데이터부터 고객 로열티 포인트까지 모든 것을 노리는 계정 탈취 공격은 가장 빈번하고 많은 비용을 초래하는 사이버 위협이다. 버라이즌(Verizon)의 ‘2022 데이터 침해 조사 보고서(2022 Data Breach Investigations Report)’에 따르면 기업 침해 사고의 80%가 아이덴티티 솔루션 침해와 관련돼 있는 것으로 알려져 있다.
2023.06.07by 명세환 기자
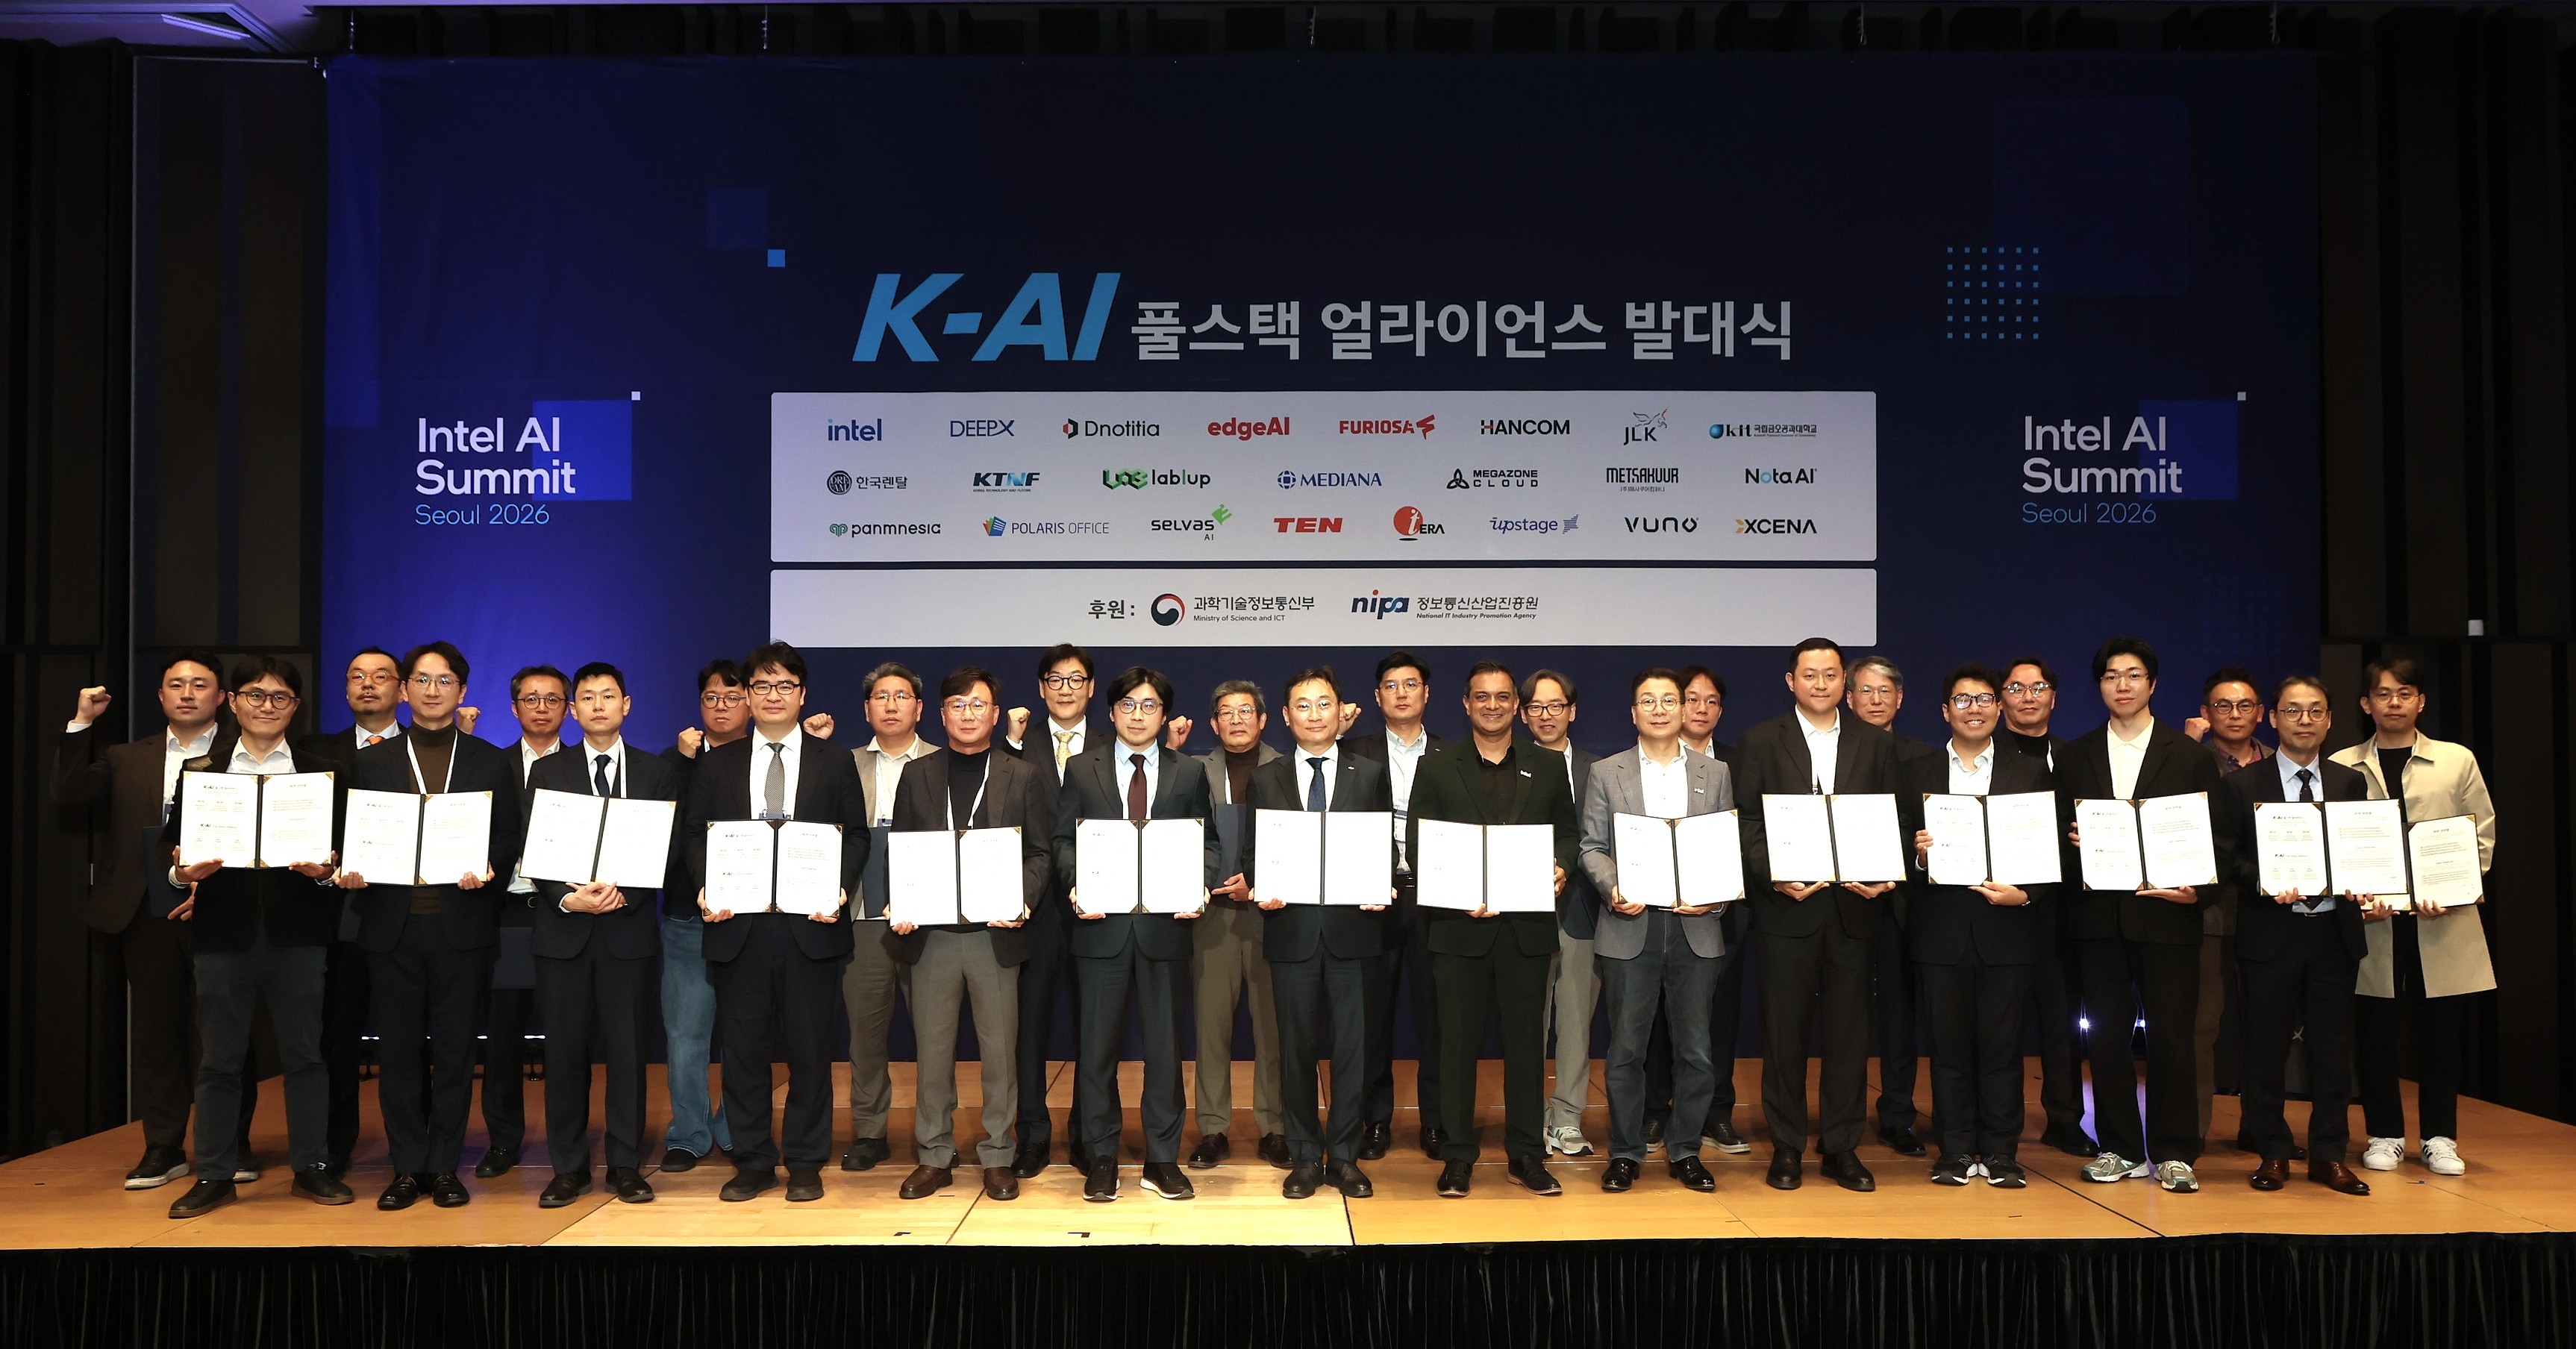
AMD·엔비디아·인텔이 서울에서 동시에 던진 메시지, “AI 무게중심 시스템으로 이동”
AMD, 엔비디아, 인텔이 서울에서 공통적으로 제시한 미래는 GPU 경쟁이 아닌 ‘시스템 AI’ 경쟁이다. AI 산업은 학습 중심에서 추론 중심으로 이동하며 CPU, GPU, NPU, 메모리, 전력, 소프트웨어가 결합된 이기종 아키텍처가 핵심이 되고 있다. 특히 토큰 비용 절감이 새로운 경쟁력으로 부상하면서 AI 최적화 소프트웨어와 메모리 인프라의 중요성이 커지고 있다. 앞으로 AI 시장의 승자는 가장 강한 칩을 만드는 기업이 아니라 가장 효율적인 AI 시스템을 구축하는 기업이 될 가능성이 높다.
2026.11.17by 배종인 기자
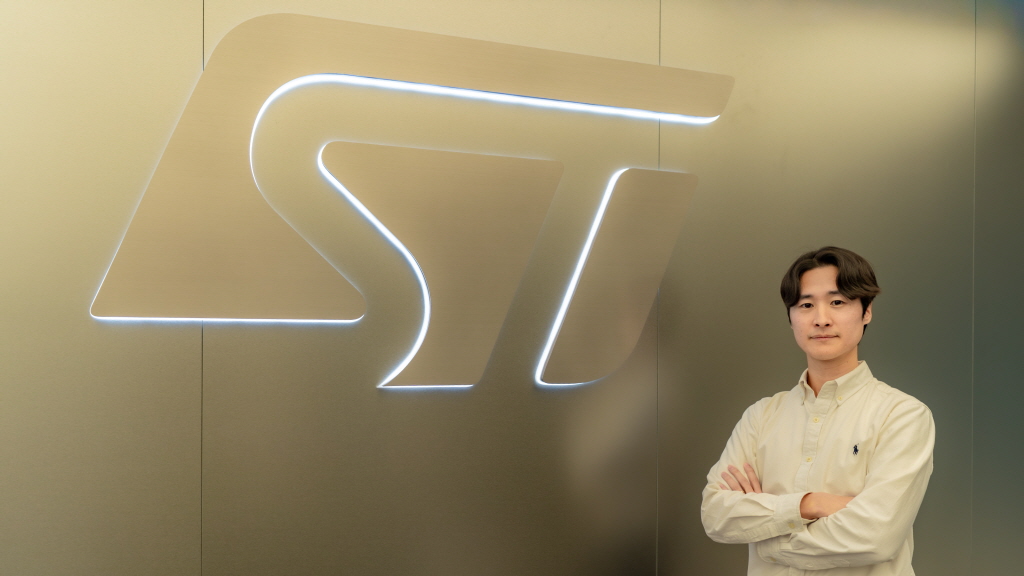
[인터뷰] 손성배 ST 매니저, “SDV·전동화 시대, ECU 통합·Edge AI 구현 지원”
SDV(소프트웨어 정의 차량) 시대에는 MCU가 단순 제어장치를 넘어 OTA 업데이트, 사이버보안, 차량 통신, AI 처리까지 담당하는 핵심 플랫폼으로 진화하고 있다. 이런 가운데 ST마이크로일렉트로닉스(STMicroelectronics)가 출시한 Stellar P3E는 실시간 제어와 AI 추론 기능을 통합한 차량용 MCU로, Neural-ART 가속기와 xMemory를 통해 ECU 통합, 엣지 AI, 기능 안전을 지원한다. 이 제품을 통해 자동차 제조사는 비용 절감, 전력 효율 향상, 개발 기간 단축 효과를 기대할 수 있으며, 예측 유지보수와 가상 센서 같은 AI 기능 구현도 가능하다. 이에 본지는 11월26일 ‘차량용 전장 통합 제어와 Edge AI를 위한 차세대 MCU Stellar P3E’를 주제로 웨비나를 진행하는 손성배 ST 매니저와 만나 차세대 MCU인 ‘Stellar P3E’에 대해 자세히 들어보는 자리를 마련했다.
2026.11.17by 배종인 기자