

카스퍼스키, SMB 대상 모듈형 보안 플랫폼 ‘Kaspersky Next Optimum’ 출시
 기사입력2026.09.21 11:35
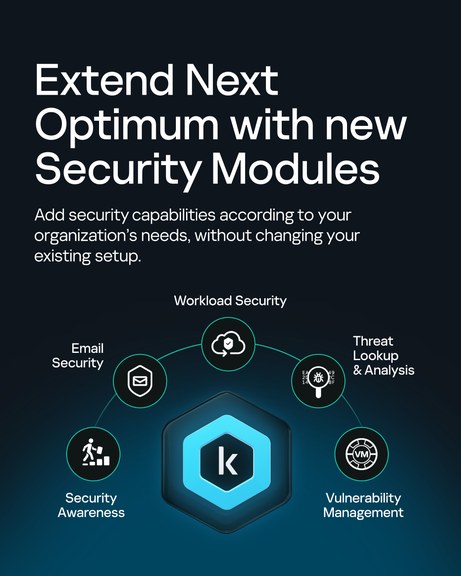 중소중견기업(SMB) 환경에서 보안 공백을 최소화하면서 보호 범위를 단계적으로 넓힐 수 있는 모듈형 보안 플랫폼이 등장했다. 기존 인프라를 교체하지 않고도 필요한 기능을 선택해 추가할 수 있다는 점이 특징이다.
이번 업데이트의 핵심은 △보안 인식 △이메일 보안 △워크로드 보안 △위협 조회 및 분석 △취약점 관리 등 5개 보안 모듈로, 기업은 현재 필요한 기능부터 순차적으로 도입할 수 있다고 카스퍼스키는 밝혔다.
SMB가 보안 공급업체를 교체하는 주된 이유로는 기존 솔루션과의 호환성·통합 문제(26%)와 단일 플랫폼으로의 통합 필요성(23%)이 꼽혔다.
보안 인식 모듈은 피싱·사회공학적 공격 대응에 중점을 두며, 보안 문화가 아직 정착되지 않은 조직에 적합하다고 전해진다.
이메일 보안 모듈은 위협이 사용자에게 도달하기 전 차단하는 구조이며, 워크로드 보안 모듈은 하이브리드 클라우드 환경을 대상으로 한다.
위협 조회 및 분석 모듈은 의심 파일 심층 분석과 사고 대응 가속화를 지원하고, 취약점 관리 모듈은 IT 환경 전반의 취약점 식별·해결 과정을 간소화한다.
각 모듈은 기존 엔드포인트, EDR(Endpoint Detection and Response), XDR(Extended Detection and Response), MXDR(Managed XDR) 기능과 결합해 운용된다.
기존에는 Kaspersky Next XDR Optimum 및 MXDR Optimum에서만 이용 가능했으나, 고객 수요를 반영해 Kaspersky Next EDR Foundations에도 포함됐다.
관리자는 사전 구성된 피싱 템플릿으로 시뮬레이션을 진행하고, 자동화된 보고 기능을 통해 보안 인식 개선 현황을 확인할 수 있다.
유출된 계정정보와 보안 경보·인증 시도를 연계 분석해 계정 침해를 조기에 탐지하는 방식이다.
또한 모바일·태블릿 최적화 관리 기능과 텔레그램 기반 사고 알림 기능도 개선됐다.
알림에는 사고 우선순위, 영향 자산, 권고사항, 해당 사고 링크가 포함된다.
카스퍼스키 이효은 한국지사장은 “국내 중소기업 대부분은 전담 보안팀을 갖추고 있지 않다”며 “기존 인프라를 전면 변경하지 않고도 필요에 따라 보안을 단계적으로 강화할 수 있도록 설계했다”고 밝혔다.
댓글
관련 뉴스

카스퍼스키, 위협 인텔리전스 리포팅 플랫폼 출시
카스퍼스키가 연간 200건 이상의 심층 보안 보고서를 인터랙티브 플랫폼으로 제공하는 위협 인텔리전스 리포팅 서비스를 출시했다. 기존 정적 PDF 방식에서 벗어나 실시간 탐색, 침해지표·탐지 규칙·CVE 정보 연계, 국가·산업별 맞춤형 필터링으로 보안 담당자의 위협 분석 효율성을 획기적으로 향상시킨다.
2026.06.29by 명세환 기자
카스퍼스키 GReAT, 복합 기능 RAT 악성코드 ‘CrystalX RAT’ 탐지
카스퍼스키 GReAT가 정보 탈취, 키로거, 클리퍼, 스파이웨어 기능을 통합한 신종 원격제어 악성코드 ‘CrystalX RAT’을 탐지했다. 이 악성코드는 계정 자격 증명 탈취, 암호화폐 지갑 주소 변조, 실시간 감시 등의 기능을 갖추고 있으며, 서비스형 악성코드(MaaS) 형태로 유튜브와 텔레그램을 통해 유포되고 있다. 사이버 범죄의 진입 장벽이 낮아지면서 추가적인 보안 위협이 우려된다.
2026.07.20by 명세환 기자

카스퍼스키 “기업 99%, IT 보안을 비즈니스 성장 전략으로 인식”
카스퍼스키가 18개국 1,800명을 대상으로 실시한 조사에서 기업의 99%가 IT 보안을 단순한 방어 수단을 넘어 디지털 전환과 지속 가능한 성장을 위한 핵심 전략으로 인식하고 있음을 확인했다. 데이터 보호(35%)와 신기술 안전 도입 역량(27%)이 보안 투자의 최우선 가치로 부상했으며, 공급망 공격과 AI 악용 위협 증가로 기업들이 통합 플랫폼 기반 솔루션으로의 전환을 가속화하고 있다.
2026.07.30by 명세환 기자
카스퍼스키 KCS, DevSecOps 최적화·GitHub Actions 오류 탐지 강화
카스퍼스키가 컨테이너 보안 솔루션 KCS의 신규 버전을 출시했다. GitHub Actions 설정 오류 탐지, 사용자 지정 보안 정책, 컨트롤 플레인 심층 감사, SBOM 내보내기 등 기능을 추가해 DevSecOps 워크플로 효율화와 소프트웨어 공급망 보안을 강화했다. 노드 에이전트 성능은 2.5배, 동적 승인 제어 처리 속도는 10배 향상되었으며, 온프레미스와 격리 네트워크 환경에서 컨테이너 애플리케이션 전 수명주기를 보호할 수 있다.
2026.08.05by 명세환 기자
카스퍼스키, WSIS 포럼 2026서 사이버보안 협력 방안 공유
카스퍼스키가 유엔 산하 WSIS 포럼 2026에 참여해 중소기업의 사이버 복원력 강화와 AI 거버넌스 관련 인사이트를 공유했다. 나이지리아·인도네시아 등 국가기관과 협력해 보안 투자 여력이 부족한 중소기업의 보안 역량 확보 방안을 논의했으며, Agentic AI 환경에서의 신뢰 구축을 위한 국경 간 사고 대응 협력의 필요성을 제시했다.
2026.08.13by 명세환 기자