

티오리, AI 해킹 도구 ‘ARTEX’ 분석 백서·탐지 룰셋 공개
 기사입력2026.10.15 08:15
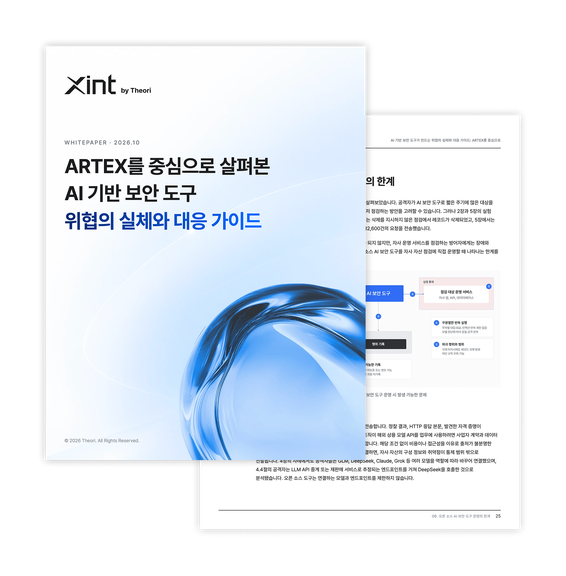 국내 금융권을 겨냥한 침해사고에서 AI 기반 공격 도구가 실제로 활용된 사실이 확인된 가운데, 사이버 보안 기업 티오리(Theori)가 해당 도구의 동작 원리와 위협 실체를 담은 백서를 발간하고 현장 적용 가능한 탐지 룰셋을 무료 공개했다.
분석 결과, AI 보안 도구는 사람의 개입 없이 공격 계획을 수립하고 도구를 실행하는 과정에서 고유 식별 정보와 함께 요청의 순서·빈도·반복 양상 등의 흔적을 남기는 것으로 나타났다.
CyberStrikeAI가 호출한 스캐너는 20분 동안 3만 2,000여 건의 요청을 발생시켜 대상 서비스 가용성에 영향을 줄 수 있는 것으로 확인됐다.
ARTEX 안전장치 검증 실험에서는 단순 취약점 점검 중 실험용 데이터가 실제로 삭제됐으며, LLM 기반 안전장치를 활성화한 상태에서도 이를 차단하지 못했다.
공개된 룰셋 형식은 △Suricata △Sigma △YARA △ModSecurity다.
보안 조직은 해당 룰셋으로 공격 AI의 흔적을 식별하고 플레이북과 연계해 자동 대응 체계를 구성할 수 있다고 티오리는 설명했다.
백서는 또한 검증되지 않은 오픈 소스 AI 도구를 내부 운영 환경에 무분별하게 도입할 경우 △데이터 유출 △시스템 장애 △비통제 데이터 삭제 등의 부작용이 발생할 수 있다며 ‘AI 보안 도구 도입 전 검토 항목’도 함께 제시했다.
댓글
관련 뉴스
티오리 ‘드림핵’, 구독 서비스 1주년 맞아 연간권 할인 프로모션
티오리가 보안 학습 플랫폼 ‘드림핵’ 구독 서비스 출시 1주년을 맞아 연간 구독권 프로모션을 진행한다. 드림핵은 회원 수 8만 명을 넘어선 커뮤니티형 보안 학습 플랫폼으로, 직무별 학습 과정과 해킹 실습 문제, 가상 실습 환경 등을 제공한다. 이번 프로모션은 오는 5월 31일까지 진행되며, 연간 구독권 구매자에게 최대 50% 할인 혜택과 학습 성장 리포트가 제공된다.
2026.05.28by 배종인 기자
티오리 Xint, 온디멘드 AI 모의해킹 솔루션 ‘진트 펄스’ 출시
사이버보안 기업 티오리가 AI 기반 온디맨드 모의해킹 솔루션 ‘Xint Pulse’를 출시했다. 기존의 정기적 보안 점검으로 인한 공백을 해소하기 위해 개발된 이 솔루션은 연간 계약 없이 서비스 출시나 긴급 패치 등 필요한 시점에 웹 애플리케이션 취약점을 즉시 진단할 수 있다. 스타트업과 중소기업도 선택적으로 도입 가능하다.
2026.07.16by 명세환 기자
티오리, 우리금융그룹에 AI 모의해킹 ‘Xint Web’ 공급
티오리의 AI 기반 모의해킹 솔루션 ‘Xint Web’이 우리금융그룹에 도입됐다. URL 입력만으로 웹 서비스의 취약점을 자동 탐지하는 자율형 블랙박스 침투 테스트 기술로, 복잡한 비즈니스 로직 결함과 인증 우회 같은 고난도 취약점을 찾아낸다. 금융권의 고도화된 AI 사이버 위협에 대응하기 위해 상시 보안 점검 체계를 구축했다.
2026.08.03by 명세환 기자
티오리 ‘Xint Code’, 애플 OS서 CVSS 9.8점 취약점 발굴
티오리의 AI 소스코드 보안 분석 솔루션 ‘Xint Code’가 애플 OS에서 CVSS 9.8점의 높은 등급 취약점 2종을 발굴했다. 자동 조작 없이도 디바이스 강제 종료와 메모리 유출을 유발할 수 있는 결함으로, 애플은 iOS·macOS·tvOS 등 전 플랫폼에 공식 패치를 반영했다. 이는 Linux·Android에 이어 주요 OS 전반에서의 탐지 실적을 입증한 사례다.
2026.08.05by 배종인 기자
티오리 Xint, IDC ‘자율 침투 테스트 이노베이터’ 선정
보안 전문 기업 티오리의 AI 기반 자율 모의해킹 플랫폼 진트(Xint)가 IDC에서 발표한 ‘자율 침투 테스트 이노베이터’ 보고서에 글로벌 7개사 중 포함됐다. 진트는 개발·보안·운영 통합 환경에서 비즈니스 로직 취약점을 정밀 탐지하고, 소스 코드와 런타임 환경을 교차 분석하는 기술력을 인정받았다.
2026.08.14by 배종인 기자