

가트너 “CISO 41%, 딥페이크 음성 공격 경험”
 기사입력2026.09.28 15:49
조사에 따르면 응답자의 41%가 지난 12개월간 직원 음성 통화에서 딥페이크를 활용한 사회공학 공격을 최소 한 차례 이상 경험했다고 답했다.
화상 통화에서 동일 유형의 공격을 겪었다는 응답은 36%였다.
이메일 피싱·스피어 피싱·기업 이메일 침해 사고를 경험한 비율은 79%, 비싱(vishing)·스미싱(smishing)은 58%로 집계됐다.
‘가짜 식별법’ 교육보다 고위험 요청 시 확인·보고를 기본 행동으로 정착시키는 것이 효과적이라는 설명이다.
계정 복구·특권 접근·결제 승인 등 중요 업무 절차에 피싱 방지 인증과 위험 기반 신원 통제를 적용하고, 정상 로그인 이후에도 신원 정보 악용 여부를 탐지하는 장치가 필요하다고 봤다.
사칭 신고 정보를 계정 복구 이력·새 기기 접속·권한 변경·금융 거래 데이터와 연계 분석하고, 침해되거나 오용된 AI 에이전트까지 포괄하는 사고 대응 매뉴얼 업데이트가 필요하다고 밝혔다.
댓글
관련 뉴스
가트너, "2030년 기업 10% AI 퍼스트 전환"
가트너는 6월 17일 향후 2년간 기업이 전략에 반영해야 할 데이터·분석(D&A) 6대 트렌드를 발표하며, 2030년까지 전 세계 기업의 10% 이상이 모든 의사결정과 투자에 AI를 핵심 기준으로 삼는 'AI 퍼스트' 기업으로 전환해 경쟁 우위를 확보한다고 전망했다. AI 에이전트·시맨틱·통합 D&A 플랫폼을 핵심 동력으로 꼽았으며, 소버린 AI 가속화와 거버넌스, 실시간 대응을 위한 에이전틱 데이터 스트리밍, 지식 그래프와 LLM을 결합한 GraphRAG를 주요 트렌드로 제시했다.
2026.06.17by 명세환 기자

가트너 “네오클라우드, 2030년 AI 클라우드 20% 점유”
가트너는 24일 생성형 AI 확산으로 GPU 집약적 컴퓨팅 수요가 급증하면서, AI·고성능 워크로드에 특화된 네오클라우드 공급업체가 2030년까지 2,670억 달러 규모 AI 클라우드 시장의 20%를 차지할 것이라고 전망했다. 기존 하이퍼스케일러가 따라가지 못하는 GPU 수요와 데이터 주권 요건이 성장 배경으로, 가트너는 GDPR·EU AI법 대응을 위해 IT 리더가 소버린 네오클라우드를 평가하고 클라우드 전략을 다각화해야 한다고 권고했다.
2026.06.24by 명세환 기자
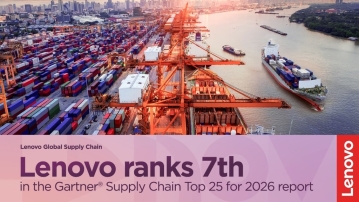
레노버, 가트너 공급망 선도 기업 25 글로벌 5위 달성
레노버가 가트너 공급망 선도 기업 순위에서 글로벌 7위를 기록했다. AI 기반 공급망 오케스트레이션 시스템 ‘iChain’을 도입해 의사결정 속도를 60% 향상시켰으며, 기존 2~3주 소요되던 분석을 2~3시간으로 단축했다. 현재 30개 이상 제조 거점과 전 세계 수천 개 협력사를 운영하며, 사우디아라비아·미국·멕시코 등에서 글로벌 제조 네트워크를 확장 중이다.
2026.06.25by 배종인 기자

가트너 “에이전틱 AI로 SaaS 시장 재편…‘사스포칼립스’ 본격화”
가트너가 에이전틱 AI 확산으로 2030년까지 최대 362조 원 규모의 기업 애플리케이션 지출이 근본적으로 재편될 것으로 전망했다. 에이전틱 시스템이 기존 SaaS 인터페이스를 우회하면서 사용자 수와 매출 성장 간의 연결고리가 약화되고, 기업들의 구매 기준이 기능에서 성과 중심으로 이동할 것으로 예측했다. 기존 소프트웨어 공급업체는 성과 기반 가치로 전환하고 에이전틱 기능을 통합해야 생존할 수 있을 것으로 분석된다.
2026.07.02by 명세환 기자
가트너 “AI 시대 초소형 팀 2029년 도입 기업 60% 전망”
가트너는 AI 시대 소프트웨어 엔지니어링 조직이 4~5명 규모의 초소형 팀으로 변화할 것으로 전망했다. 2026년 15%에서 2029년 60%로 도입 기업이 4배 증가할 예정이며, 이는 인간과 AI 역량의 최적 결합을 위한 재편이다. 다만 신입 채용 축소는 기술 전수와 인재 파이프라인 공백을 초래할 수 있어 주의가 필요하다.
2026.07.08by 명세환 기자