
카스퍼스키, APAC 중소중견기업 87% 사이버보안 사고 경험
 기사입력2026.10.07 09:27
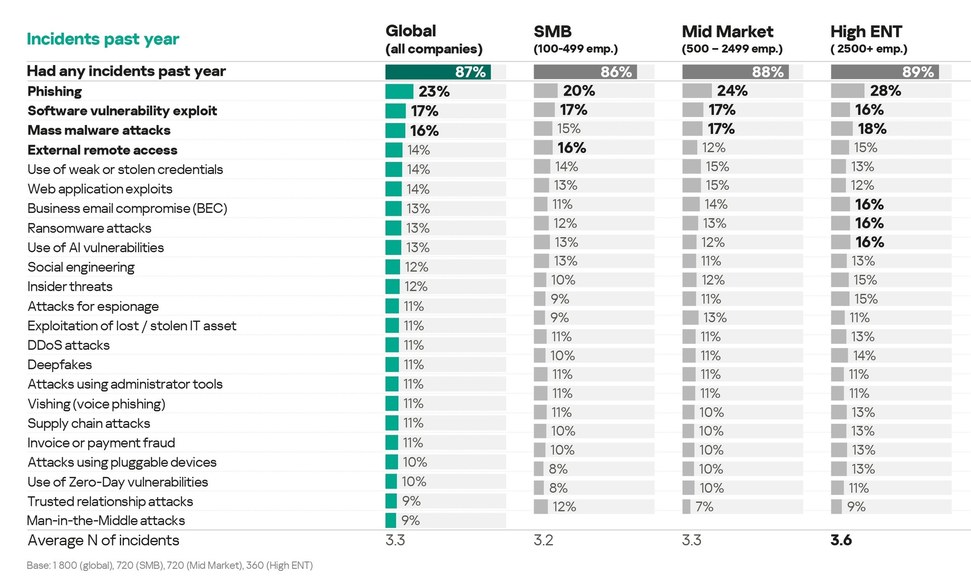
카스퍼스키 내부 연구센터(Internal Research Center)가 18개국 IT 보안 전문가 총 1,800명을 대상으로 실시한 조사 결과, APAC 지역에서 직원 수 500명 미만 기업 중 지난 1년간 사이버보안 사고를 경험하지 않은 곳은 13%에 불과했다.
국가별로는 베트남이 97%로 사고 경험률이 가장 높았으며, 말레이시아 95%, 인도네시아 92%, 인도 87% 순이었다.
태국과 중국은 각각 82%, 67%로 APAC 평균을 밑돌았다.
중소중견기업에서 가장 빈번하게 발생한 사고 유형은 △소프트웨어 취약점 악용(20%) △피싱(19%) △대규모 악성코드 공격(18%) 순이었다.
제로데이 공격은 발생 빈도가 6%로 낮았지만, 해당 유형에 노출된 기업은 심각한 피해를 입은 것으로 전해진다.
이어 IT 보안 담당자의 전문성 부족(24%), 노후화된 소프트웨어 또는 하드웨어(23%), 정기적인 위험 평가 부족(22%), 필요한 보안 솔루션 부족(22%)이 뒤를 이었다.
중소중견기업의 78%는 올해 이미 사이버보안 예산을 늘린 것으로 조사됐다.
추가 예산의 활용처는 △IT 및 보안 인력 확충(48%) △XDR·NDR·SIEM 등 고도화된 보안 솔루션 도입(32%) 순이었다.
제품군으로는 직원 50명 미만 소규모 기업을 위한 Kaspersky Small Office Security Premium, 고도화된 탐지·대응 기능을 갖춘 Kaspersky Next Optimum, 이메일 위협 대응을 위한 Kaspersky Security for Mail Server 등을 제시했다.
댓글
관련 뉴스
카스퍼스키 KCS, DevSecOps 최적화·GitHub Actions 오류 탐지 강화
카스퍼스키가 컨테이너 보안 솔루션 KCS의 신규 버전을 출시했다. GitHub Actions 설정 오류 탐지, 사용자 지정 보안 정책, 컨트롤 플레인 심층 감사, SBOM 내보내기 등 기능을 추가해 DevSecOps 워크플로 효율화와 소프트웨어 공급망 보안을 강화했다. 노드 에이전트 성능은 2.5배, 동적 승인 제어 처리 속도는 10배 향상되었으며, 온프레미스와 격리 네트워크 환경에서 컨테이너 애플리케이션 전 수명주기를 보호할 수 있다.
2026.08.05by 명세환 기자
카스퍼스키, WSIS 포럼 2026서 사이버보안 협력 방안 공유
카스퍼스키가 유엔 산하 WSIS 포럼 2026에 참여해 중소기업의 사이버 복원력 강화와 AI 거버넌스 관련 인사이트를 공유했다. 나이지리아·인도네시아 등 국가기관과 협력해 보안 투자 여력이 부족한 중소기업의 보안 역량 확보 방안을 논의했으며, Agentic AI 환경에서의 신뢰 구축을 위한 국경 간 사고 대응 협력의 필요성을 제시했다.
2026.08.13by 명세환 기자
카스퍼스키, AI 에이전트·모델·스킬 악성코드 탐지 기능 출시
카스퍼스키가 AI 에이전트·모델·스킬을 대상으로 한 악성코드 및 백도어 검사 기능을 출시했다. 올해만 AI 위장 악성코드 1만5,000개 이상이 확인되면서 공급망 보안 위협이 급증하는 상황에 대응한 것이다. 이 기능은 직원들이 AI 구성요소를 도입 전 보안 위험을 사전에 확인하도록 지원하며, 편향성까지 검사할 수 있다.
2026.08.18by 명세환 기자
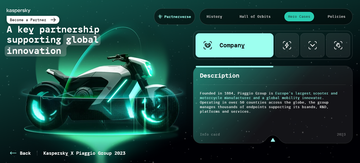
카스퍼스키, 전 세계 파트너 1만8,000개 잇는 ‘파트너버스’ 공개
카스퍼스키가 전 세계 1만8,000개 파트너를 연결하는 ‘파트너버스’ 플랫폼을 공개했다. 인터랙티브 디지털 유니버스 형태로 지역·등급·분야별 파트너 검색, 성공 사례 조회, 수상 내역 확인이 가능하며, 기업들이 자신의 환경에 맞는 보안 파트너를 쉽게 찾을 수 있도록 지원한다.
2026.08.24by 명세환 기자
카스퍼스키, 제조업 사이버 복원력 보고서 발표
카스퍼스키가 VDC Strategy와 공동으로 발표한 제조업 사이버 복원력 보고서에 따르면, 현재 제조업체의 60%는 2년 내 완전 디지털화를 목표하고 있으나 사이버 사고 1건당 100만 달러 이상의 피해와 평균 15.3시간의 운영 중단이 발생하고 있다. 보고서는 IT 부서의 보안 정책이 생산 현장의 OT 보안을 충분히 반영하지 못하고 있으며, IT와 OT 통합 보안 체계 구축이 시급하다고 지적했다. 카스퍼스키는 이에 대응해 네이티브 XDR 플랫폼 기반의 산업 사이버보안(KICS) 솔루션을 제시했다.
2026.08.31by 명세환 기자