

오픈AI, 국내 기업 CISO 대상 AI 사이버 방어 전략 공유
 기사입력2026.10.16 14:32
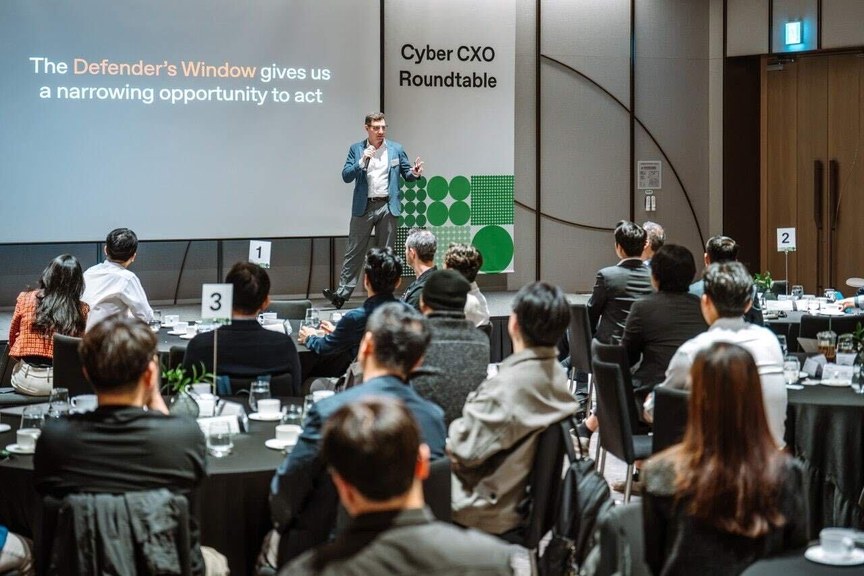
김경훈 오픈AI 코리아 총괄 대표가 개회를 맡았으며, 도미닉 그릴로(Dominic Grillo) 테크니컬 석세스 총괄과 와나 툰(Wana Tun) 보안 전문 엔지니어가 발표를 이어갔다.
데이브레이크는 오픈AI AI 모델과 코덱스(Codex), 코덱스 시큐리티(Codex Security), 보안 업무 절차를 하나로 연결한 솔루션으로, 기업이 기존에 사용하는 보안 도구에 AI를 접목해 △취약점 발견 △실제 악용 가능성 검증 △수정안 마련 △효과 확인까지 이어지는 방어 흐름을 지원한다고 설명했다.
보안 담당자와 개발자가 검증 근거와 테스트 결과를 직접 검토해 수정 적용 여부를 결정하는 구조로, 코드 보안 점검·위협 조사·승인된 보안 테스트 등에 활용할 수 있다고 밝혔다.
AI 에이전트와 반복 가능한 업무 절차, 격리된 실행 환경을 기존 보안·개발 도구와 연결해 취약점 점검과 수정을 지속하는 체계로, 보안팀과 개발팀이 함께 문제 발견부터 검증까지 처리하는 협업 방식이 핵심이라고 전했다.
AI가 접근할 수 있는 데이터·시스템 범위와 수행 가능한 작업을 사전에 규정하고, 중요한 판단과 변경 사항은 담당자가 직접 검토하는 절차가 필요하다는 것이다.
보안 성과 평가 역시 주요 위험을 얼마나 빠르게 해소했는지, 수정 조치의 효과가 실제로 입증됐는지 등 실질적 위험 감소 지표를 기준으로 삼아야 한다고 제시했다.
댓글
관련 뉴스
오픈AI, 코덱스 활용 게임 개발 행사 ‘게임 빌더스 서울’ 개최
오픈AI가 코딩 에이전트 Codex를 활용한 게임 개발 해커톤 ‘게임 빌더스 서울’을 8월 31일 서울에서 개최한다. 코덱스로 제작한 게임을 발표하는 트랙과 5시간 내 완성하는 해커톤으로 운영되며, 컴투스의 게임 백엔드 플랫폼 Hive와 연동해 로그인·결제·분석 등 서비스 기능까지 적용하는 과정을 다룬다. 본선 40개 팀 선발, 총 5만 달러 상당의 API 크레딧과 챗GPT 프로 구독권 제공.
2026.08.05by 명세환 기자
오픈AI, 사이버보안 특화 모델 ‘GPT-5.6 사이버’ 출시
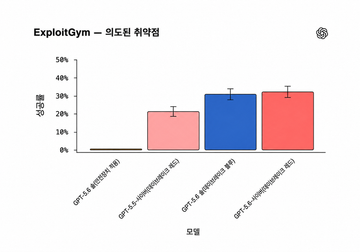
OpenAI가 사이버보안 전문 AI 모델 ‘GPT-5.6 사이버’를 공개했다. 취약점 연구와 보안 테스트에 특화된 이 모델은 ExploitGym 벤치마크에서 최고 성공률을 기록했으며, V8 엔진의 미공개 취약점 2건을 식별했다. 신원 확인과 법적 준수를 통과한 승인된 사용자에게만 제공되는 ‘Daybreak’ 프로그램(블루·레드 이원화)과 함께 Accenture, Cisco, IBM 등 6개 보안 파트너사와 협력을 확대한다.
2026.08.11by 명세환 기자
오픈AI, 챗GPT 워크 에이전트 기능 국내 첫 공개
OpenAI가 코딩 에이전트 기반 업무 자동화 플랫폼 ChatGPT Work의 국내 활용 가능성을 처음 공개했다. GPT-5.6 모델을 탑재한 이 서비스는 복잡한 다단계 작업을 추론해 스프레드시트·슬라이드·웹 앱 등 완성된 결과물을 독립적으로 생성한다. 서울대·중앙일보 사례를 통해 연구·언론 분야의 반복 작업 자동화로 인한 워크플로우 재편을 입증했으며, 7월 출시 이후 Codex와의 합산 주간활성사용자가 1,000만 명을 돌파했다.
2026.08.20by 배종인 기자
오픈AI, 차세대 모델 ‘GPT-6 아스트라’ 공개
OpenAI가 추론·코딩·과학·사이버보안 등 전 영역에서 성능을 대폭 강화한 차세대 모델 GPT-6 Astra를 공개했다. ARC-AGI-3에서 99.9%, FrontierMath Tier 4에서 97.6%를 기록했으며, 컴퓨터 사용 능력과 복합 업무 흐름에서도 이전 모델 대비 2배 이상 향상됐다. 사이버보안 역량에서는 Critical 등급을 달성했으며, ChatGPT Plus와 API를 통해 순차적으로 제공될 예정이다.
2026.09.04by 배종인 기자
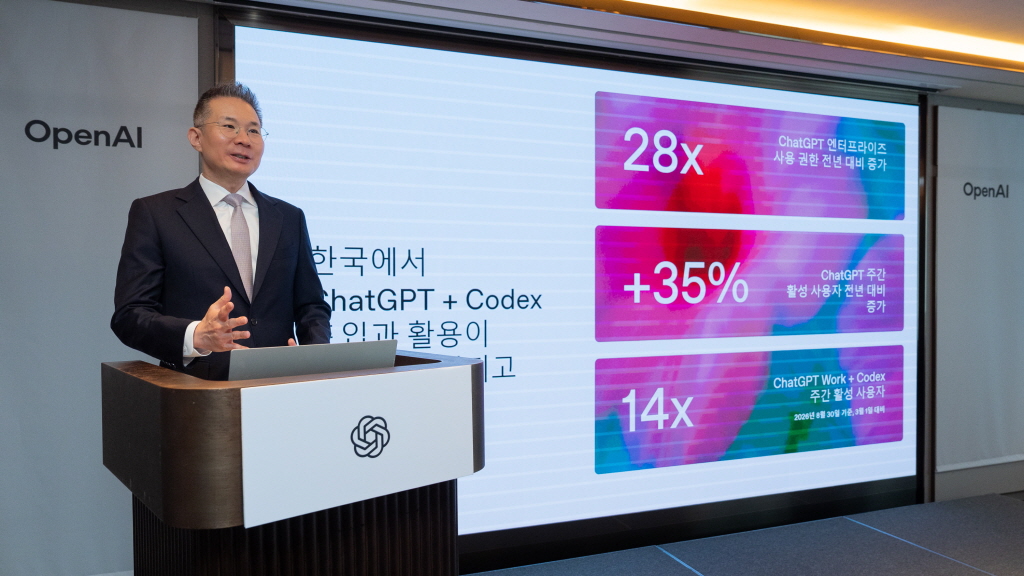
“답변하는 AI는 끝났다”…오픈AI, ‘일하는 AI 시대’ 선언
오픈AI는 9일 서울 강남구 조선팰리스 호텔에서 기자간담회를 열고 지난 1년간의 국내 사업 성과와 향후 전략을 공개했다. 겉으로는 한국 진출 1주년 행사였지만 발표의 중심에는 최근 공개된 ‘GPT-6 아스트라(GPT-6 Astra)’가 있었다. 아스트라는 사람의 질문에 답하거나 문서를 요약하는 수준을 넘어 목표만 주어지면 조사와 분석, 기획, 디자인, 개발, 문서 작성까지 스스로 수행하는 AI 에이전트다.
2026.09.09by 배종인 기자